Label Security
التحكم في البيانات التي يمكن للمستخدمين رؤيتها باستخدام التسميات التي تحددها مؤسستك، بدءًا من تصنيف البيانات ورموز المشروعات وحتى المناطق أو المعايير الأخرى الخاصة بالأعمال. يقارن Oracle Label Security تسميات البيانات بتسمية جلسة عمل كل مستخدم للمساعدة في تقليل الوصول غير المصرح به ودعم الامتثال التنظيمي.
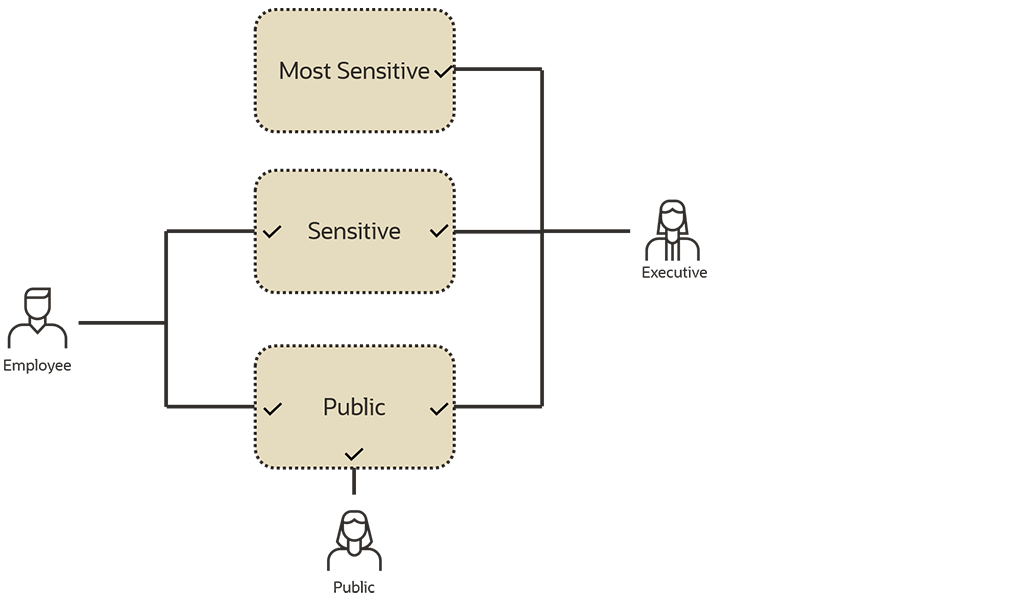
سبب اختيار Label Security
-
فرض الوصول حسب الحاجة إلى المعرفة
تنفذ ملصقات الأمان عناصر تحكم في الوصول متعددة المستويات بناءً على تصنيف البيانات وملصق وصول المستخدم، مع تطبيق الوصول الإلزامي إلى الصفوف المستندة إلى التصنيف مباشرةً في Oracle AI Database
-
تبسيط التوافق
دعم القانون العام لحماية البيانات (GDPR) وتفويضات المجال من خلال التحكم في من يمكنه الوصول إلى البيانات الحساسة ومعالجتها. تم تقييم Oracle Label Security، باعتباره جزء من Oracle AI Database باستمرار بموجب المعايير الشائعة (ISO/IEC 15408).
-
عزل البيانات الآمن
عزل المستأجرين أو وحدات العمل أو المناطق أو المجموعات الأخرى المحددة بواسطة العميل داخل نفس الجداول. دعم نماذج مخطط مشترك ومتعدد العملاء دون تكرار البيانات أو الاعتماد فقط على منطق التطبيق.
-
سياسات أمان مُتسقة عبر التطبيقات
تقليل جهود التطوير من خلال نموذج أمان بيانات متسق يتم فرضه في قاعدة البيانات. قم بتطبيق السياسات مرة واحدة في طبقة البيانات الأساسية، ثم استخدمها عبر التطبيقات.
ميزات Label Security
يمكن أن تساعدك Label Security في فرض وصول قائم على التصنيف على مستوى الصفوف في Oracle AI Database لتنفيذ وصول حسب الحاجة إلى المعرفة دون تغيير التطبيقات مع تقليل المخاطر الداخلية وتلبية تفويضات الخصوصية مثل حق GDPR في تقييد المعالجة وتتبع الحق في الإزالة. يتحكم Oracle Label Security في الوصول إلى البيانات على أساس هوية المستخدم وتسمية المستخدم وحساسية البيانات وتسمية البيانات. يدعم عزل المستأجرين والبيانات في المخططات المشتركة؛ مما يسمح للمؤسسات بخفض تكاليف التشغيل والتخزين من خلال تخزين البيانات بأمان بمستويات حساسية متفاوتة داخل قاعدة بيانات واحدة.
الوصول إلى الصفوف على أساس التصنيف
إرفاق تسمية بيانات بكل صف باستخدام مستويات الحساسية بالإضافة إلى الحاويات والمجموعات للوصول إلى سياسات مرنة تطابق احتياجات مؤسستك والوصول إلى البيانات.
تصاريح المستخدم واعتماداته
تعيين اعتمادات تسمية بالحد الأقصى والافتراضي والقراءة/الكتابة بحيث يتوافق وصول كل مستخدم مع التصريح الخاص به.
تنفيذ القراءة والكتابة
يمكنك تنفيذ عمليات التحقق من التسميات على SELECT وINSERT وUPDATE وDELETE؛ وحظر عمليات الكتابة عبر التسميات والتغييرات غير المعتمدة لتقليل المخاطر الداخلية والخطأ البشري.
عناصر التحكم في تسميات الجلسات والسياق
يمكنك تعيين تسمية جلسة عمل لتقييد ما يمكن للمستخدم قراءته/كتابته في وقت التشغيل؛ ويمكنك اختياريًا الجمع مع سياق جلسة العمل (على سبيل المثال، البرنامج، عنوان IP، الوقت) للمسارات الأكثر صرامة.
وضع العلامات والتوارث التلقائي
تعيين تسميات الصفوف أو اشتقاقها تلقائيًا أثناء عمليات الإدراج والتحديث لضمان تسمية البيانات باستمرار.
الإدارة المركزية والتدقيق
إدارة السياسات والتسميات وعمليات تصريح المستخدم باستخدام واجهات برمجة التطبيقات وOracle Enterprise Manager. تدقيق العمليات الإدارية والتكامل مع تدقيق Oracle Database، أو Oracle Database Security Central، أو Oracle Audit Vault and Database Firewall (AVDF).
الموارد
AskTOM Oracle Database Security Office Hours
توفر AskTOM Office Hours جلسات أسئلة وإجابات مفتوحة مع خبراء Oracle Database الذين يتوقون إلى مساعدتك على تحقيق الاستفادة الكاملة من العديد من أدوات أمان قواعد بيانات قوة المؤسسة المتاحة لمؤسستك.

ورشة عمل LiveLabs: Oracle Advanced Security
تقدم ورشة العمل هذه ميزات Oracle Label Security ووظائفها.استكشف طريقة إنشاء سياسة تسميات تحدد تصاريح المستخدم وتسميات البيانات لتفويض الخصوصية، مع تطبيق السياسة على جدول، وإرفاق التسميات إلى السجلات الحالية، وفهم طريقة دمج المستويات والحاويات والمجموعات لتسميات النماذج التي تحفز قرارات الوصول.

نقطة الضعف في الأمن الإلكتروني: دروس مستفادة من خرق حديث للبيانات
فيبين سامار، نائب الرئيس الأول لأمان قواعد البيانات، روس لوينثال من Oracle، نائب الرئيس لأمان قواعد البيانات، Oracleتقدم Oracle إستراتيجية متعمقة للدفاع مع مجموعة من مكونات الأمان المتكاملة الأفضل في فئتها والتي تهدف إلى دعمك في حماية بياناتك بسلاسة في كل مكان.
أبرز مدونات database security
- 14 أكتوبر 2025الاحتفال بمرور خمس سنوات من الابتكار مع Oracle Audit Vault and Database Firewall (AVDF)
- 10 أكتوبر 2025Oracle Key Vault: التوسُّع بشكل أعمق في بيئتك
- 9 أكتوبر 2025تبسيط الامتثال إلى أمان قواعد البيانات على نطاق واسع باستخدام Oracle Data Safe
- 8 أكتوبر 2025تأمين Oracle AI Database 26ai للعصر الكمومي
- متابعة القراءةشاهد الكل
بدء استخدام Oracle database security
تجربة Label Security
تجربة Label Security من خلال تكوين حالات الاستخدام الرئيسة على LiveLabs. في هذا التمرين العملي، يمكنك إنشاء سياسة تسمية تحدد تصاريح المستخدم وتسميات البيانات لتفويض الخصوصية، مع تطبيقها على جدول، وإرفاق التسميات إلى الصفوف الموجودة، ومعرفة طريقة دمج المستويات والحاويات والمجموعات لاتخاذ قرارات الوصول.
تجربة Database Vault
تجربة Database Vault من خلال تكوين حالات الاستخدام الرئيسة على LiveLabs. يركز هذا التمرين المعملي على الحد من الوصول إلى البيانات بواسطة مسؤول قاعدة البيانات والمستخدمين المُتميزين، وتقييد تنفيذ أوامر قواعد البيانات، ومنع المستخدم العام متعدد المؤسسات من الوصول إلى الكائنات في قواعد البيانات القابلة للتركيب.
تشغيل أداة Oracle Database Security Assessment Tool
تقييم الوضع الأمني لقاعدة البيانات سريعًا والحصول على توصيات للتخفيف من حدة المخاطر.
الاتصال بالمبيعات
تحدث مع أحد أعضاء الفريق بشأن Oracle Label Security.