Beschränkte Blockchain
Einführung
Was ist eine Blockchain?
Allgemein ausgedrückt ist eine Blockchain ein unveränderliches Transaktionsregister, das in einem verteilten Peer-to-Peer-(P2P-)Netzwerk von Knoten geführt wird. Im Wesentlichen dienen Blockchains als dezentrale Möglichkeit, Informationen zu speichern.
Jeder dieser verteilten Knoten verwaltet eine Kopie des Ledgers, indem er Transaktionsblöcke aggregiert, die durch ein Konsensprotokoll verifiziert und mit einem Hash (oder einer kryptografischen Signatur) signiert wurden, der diesen Block mit einem vorhergehenden Block verbindet. Auf diese Weise bewahrt das Netzwerk eine lückenlose Ereigniskette.
Wichtige Eigenschaften von Blockchains
- Gemeinsamer und transparenter Datenzugriff
- Unveränderliche/manipulationserkennbare Ledger
- Validierte / nicht abstreitbare Transaktionen
- Vertrauliche Datensätze und Transaktionen
Arten von Blockchains
Blockchain-Anwendungen können für eine Vielzahl von Vorgängen eingesetzt werden, z. B. im Finanzwesen, bei der Überwachung von Lieferketten und bei der Identitätsvalidierung. Je nach Anwendung und den Anforderungen der beteiligten Entitäten (Sicherheit, Performance usw.) stehen zwei Arten von Blockchains zur Verfügung: berechtigungsbasierte und berechtigungsfreie. Im Folgenden geben wir einen kurzen Überblick über beide und gehen anschließend näher auf zugangsbeschränkte Blockchains ein.
Zugangsbeschränkte Blockchains – Geschlossene Netzwerke mit begrenzter Dezentralisierung, einer zusätzlichen Zugriffskontrollschicht und bestimmten Entitäten.
Permissionless-Blockchains – Offene, dezentrale Netzwerke mit universeller Konsensvalidierung; jeder kann dem Netzwerk beitreten und eine Kopie des Ledgers besitzen.
Vergleich von permissionless und permissioned Blockchains (Überblick)
| Mit Berechtigung | Ohne Berechtigung | |
|---|---|---|
| Alternative Bezeichnungen | Private, zugriffsbeschränkte Sandbox | Öffentlich, vertrauenslos |
| Beispiele | Ripple | Bitcoin, Ethereum |
| Schlüsselattribute |
|
|
| Vorteile |
|
|
| Nachteile |
|
|
| Anwendungsfälle |
|
|
Beschränkte Blockchains
Sehen wir uns nun Permissioned Blockchains genauer an. Berechtigungsbasierte Blockchains sind Blockchains, die geschlossen (d. h. nicht öffentlich zugänglich) sind oder über eine Zugriffskontrollschicht verfügen. Diese zusätzliche Sicherheitsebene bedeutet, dass nur Benutzer mit entsprechenden Berechtigungen auf die Blockchain zugreifen können. Berechtigte Benutzer können Blockchain-Vorgänge nur innerhalb der strikten Grenzen der ihnen von den Ledger-Administratoren zugewiesenen Rollen ausführen und müssen sich über Zertifikate oder digitale Identifikationsmethoden authentifizieren. Darüber hinaus würden die Rollen festlegen, auf welche Informationen ein Benutzer zugreifen könnte.
Aspekte einer zugangsbeschränkten Blockchain
Entscheidungen werden von einer privaten Gruppe autorisiert
Entscheidungen werden von den Eigentümern des Netzwerks über eine zentrale, vordefinierte Ebene getroffen.
Sicherheit
Berechtigungsbasierte Blockchains bieten der betreibenden Organisation eine granulare Kontrolle über Berechtigungen, Datenzugriff und den Umfang von Benutzerrollen.
Dezentralisierung ist nicht starr
Permissioned Blockchains können entweder vollständig zentralisiert oder teilweise dezentralisiert sein. Die Mitglieder entscheiden in der Regel über den Grad der Dezentralisierung des Netzwerks und die Mechanismen zur Konsensfindung.
Transparenz ist nicht erforderlich
Anders als genehmigungsfreie Blockchains müssen genehmigungsbasierte Blockchains nicht transparent sein. Transparenz ist optional, da die meisten zugangsbeschränkten Blockchain-Netzwerke aus Sicherheitsgründen ausdrücklich darauf ausgelegt sind, nicht transparent zu sein. Transparenzstufen hängen in der Regel von den Zielen des Unternehmens ab, das das Blockchain-Netzwerk betreibt.
Währenddessen führt das Hauptbuch eine Aufzeichnung jeder Transaktion und der Identitäten der beteiligten Parteien.
Fehlende Anonymität
Der Zugriff auf die Identität jedes Transaktionsteilnehmers kann für private Unternehmen, die Wert auf Verantwortlichkeit und eine nachweisbare Nachweiskette legen, von entscheidender Bedeutung sein. Jede Änderung wird einem bestimmten Benutzer zugeordnet, sodass Netzwerkadministratoren sofort nachvollziehen können, wer wann eine Änderung am System vorgenommen hat.
Konsensmechanismen
Aufgrund der Struktur von Blockchains mit Zugriffsberechtigung verwenden sie nicht dieselben Arten von Konsensprotokollen wie zugriffsfreie Blockchains. In der Regel verwenden Unternehmen, die permissioned Blockchains bereitstellen, eines oder mehrere der folgenden drei Protokolle: Practical Byzantine Fault Tolerance (PBFT), föderierter Konsens oder Round-Robin-Konsens.
PBFT – PBFT ist eine verbesserte Version des ursprünglichen BFT-Protokolls, bei der alle abstimmenden Knoten einen Konsens erzielen müssen, jedoch eine oder mehrere Parteien als unzuverlässig gelten. In diesem Modell sind Sicherheit und Stabilität eines Netzwerks gewährleistet, solange der erforderliche Mindestprozentsatz der Knoten ehrlich und ordnungsgemäß agiert.
Föderiert (oder föderierter byzantinischer Konsens) – Bei einem föderierten Konsens gibt es eine Gruppe von Transaktionsvalidatoren, denen jeder Knoten in der Blockchain vertraut und die die Transaktionen empfangen und sortieren. Sobald eine Mindestanzahl dieser Validatoren zustimmt, wird ein Konsens erreicht.
Round-Robin – Bei einem Round-Robin-Konsens werden Knoten pseudozufällig ausgewählt, um Blöcke zu erstellen. Nach der Auswahl muss ein Knoten eine Abkühlphase durchlaufen, bevor er wieder in den Pool aufgenommen wird und erneut für die Teilnahme am Konsens verfügbar ist.
Vorteile einer Blockchain mit Berechtigungen
Einer der bedeutendsten Vorteile von zugangsbeschränkten Blockchains ist das hohe Maß an Datenschutz und Sicherheit, das sie bieten können. Ohne einen verifizierten Satz von Anmeldeinformationen und Zugriffsrechten kann kein Benutzer ohne Genehmigung auf Transaktionsinformationen zugreifen oder diese ändern.
Ein weiterer Vorteil ist die Flexibilität in puncto Dezentralisierung. Dies kann inkrementell oder vollständig zentralisiert erfolgen und Unternehmen mehr Freiheit bei der Teilnahme bieten, ohne sich über die mit einem hochgradig zentralisierten Netzwerk verbundenen Risiken Gedanken machen zu müssen.
Blockchains mit Zugriffsberechtigung sind zudem hochgradig anpassbar und unterstützen Konfigurationen und Integrationen basierend auf den Anforderungen eines Unternehmens. Und mit Kenntnis jedes Benutzers und seiner Aktionen im Netzwerk kann für jede Transaktion eine überprüfbare Nachweiskette eingerichtet werden.
Schließlich sind diese Arten von Blockchains sowohl skalierbar als auch hoch performant, da nur eine begrenzte Anzahl von Nodes für die Verwaltung von Transaktionsprüfungen erforderlich ist.
Nachteile von permissioned Blockchain
Auch wenn mangelnde Transparenz bei Permissioned Blockchains ein potenzieller Anlass zur Sorge sein kann, wird dieses Problem in der Regel durch das implizite Vertrauen in die zuständige Aufsichtsinstanz gemindert. In einem geschäftlichen Kontext werden Konsensmechanismen und die Smart Contracts, die Transaktionen im Netzwerk steuern, von den teilnehmenden Parteien vereinbart und in sicheren, isolierten Containern verwaltet. Mit dieser zusätzlichen Ebene an rechnergestützter Sicherheit und einem Maß an implizitem Vertrauen kann eine ordnungsgemäß bereitgestellte permissioned Blockchain das von böswilligen Akteuren ausgehende Sicherheitsrisiko ausgleichen.
Warum genehmigte Blockchains ideal für Geschäftsanwendungen sind
Viele Anwendungsfälle in Unternehmen erfordern Leistungsmerkmale, die genehmigungsfreie Blockchain-Technologien derzeit aufgrund von Einschränkungen durch Ineffizienz und Skalierbarkeit nicht bereitstellen können. Darüber hinaus ist in Fällen, in denen genehmigungsbasierte Blockchains bestehende sichere, zentralisierte Netzwerke ersetzen, die Identität der Teilnehmer eine wesentliche Voraussetzung, etwa bei Finanztransaktionen, bei denen Vorschriften zu Know Your Customer (KYC), zur Bekämpfung von Geldwäsche (AML) und zur Herkunftsnachverfolgung in der Lieferkette eingehalten werden müssen.
Im Allgemeinen sollte ein Blockchain-Netzwerk daher für den Unternehmenseinsatz die folgenden Anforderungen erfüllen:
- Teilnehmer müssen identifiziert/identifizierbar sein
- Netzwerke müssen zugangsbeschränkt sein
- Hohe Performance beim Transaktionsdurchsatz
- Geringe Latenz bei der Transaktionsbestätigung
- Datenschutz und Vertraulichkeit von Transaktionen und Daten im Zusammenhang mit Geschäftstransaktionen
Geschäftlicher Nutzen
Sehen wir uns kurz an, wie zugangsbeschränkte Blockchains im Hinblick auf diese Anforderungen abschneiden. Im Hinblick auf den Mehrwert bieten genehmigungspflichtige Blockchains:
- Steigern Sie die Geschäftsdynamik, indem Sie Transaktionen beschleunigen sowie neue Geschäftsmodelle und Umsatzquellen ermöglichen
- Mehrparteien-Geschäftsprozesse automatisieren
- Verringerung der Kosten und Risiken beim Einsatz von Vermittlern
- Kosten für Betrug und Einhaltung gesetzlicher Vorschriften senken
- Verbessern Sie Datenqualität und Aktualität, indem Sie Offline-Abstimmungen und die manuelle Ausnahmebehandlung vermeiden
- Erhöhen Sie die Auditierbarkeit und das Vertrauen; senken Sie die Auditkosten
Beim Vergleich der beiden sind zugriffsbeschränkte Blockchains gut aufgestellt, um alle genannten Geschäftsanforderungen zu erfüllen.
Anwendungsbeispiele
Wie werden zugangsbeschränkte Blockchains also von Unternehmen genutzt? Obwohl sie noch ein aufstrebendes Geschäftsmodell darstellen, haben sie bereits vielfältige Anwendungsmöglichkeiten gefunden. Zugangsbeschränkte Blockchains wurden eingesetzt, um Lieferketten zu verwalten, Verträge zu erstellen, Ansprüche zu bearbeiten, Zahlungen zwischen Parteien zu verifizieren und Benutzeridentitäten zu verwalten.
Oracle Blockchain Platform (OBP) – Erweiterung des Paradigmas
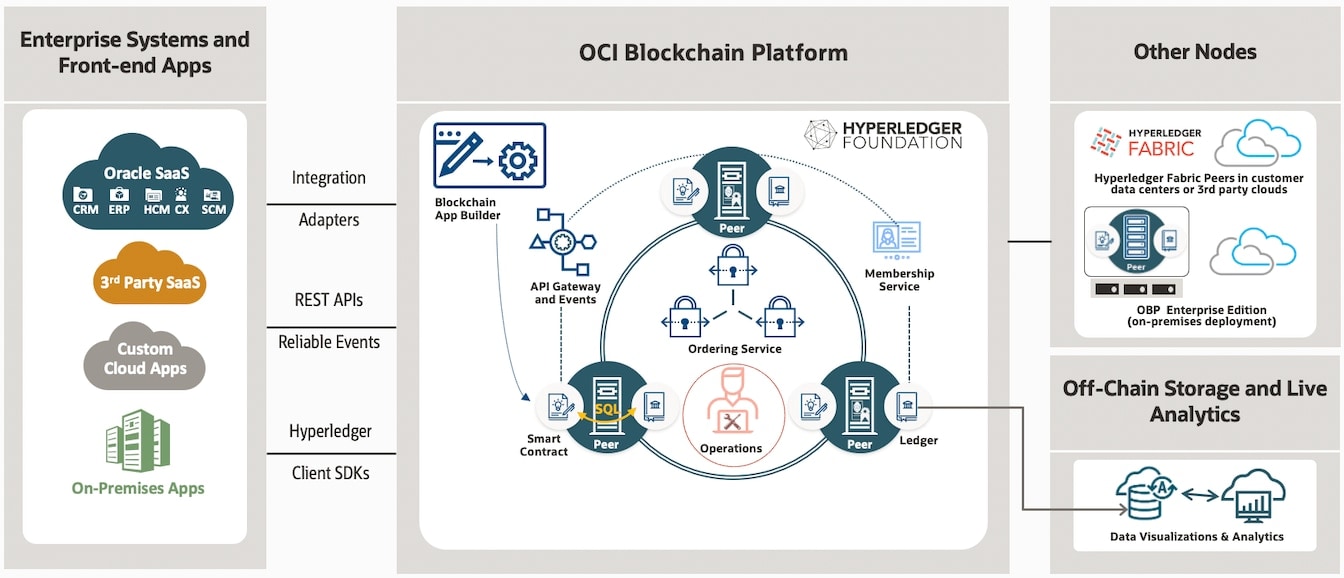
Nachdem wir nun permissioned Blockchains und ihre Vorteile für Unternehmen betrachtet haben, werfen wir einen kurzen Blick darauf, wie Oracle der Blockchain-Plattform zusätzlichen Mehrwert verleiht. Die Oracle Cloud Infrastructure Blockchain Platform ist ein tokenloser verwalteter Blockchain-Service zur Ausführung von Smart Contracts und zur Verwaltung eines manipulationssicheren Distributed Ledgers. Basierend auf der Open-Source-Hyperledger Fabric wird die Entwicklung sicherer und verifizierbarer Anwendungen vereinfacht, die unveränderliche, vertrauenswürdige Daten an Dritte wie Lieferanten und Finanzinstitute weitergeben. OBP geht noch weiter und erweitert Hyperledger Fabric um mehrere Verbesserungen für höhere Ausfallsicherheit, Performance, Skalierbarkeit, Sicherheit, Verwaltbarkeit und Unternehmensintegration.
Als vormontierte Platform as a Service (PaaS) umfasst OBP alle Abhängigkeiten, die zur Unterstützung eines Blockchain-Netzwerks erforderlich sind: Compute, Storage, Container, Identitätsservices, Event-Services und Managementservices. OBP ist tief in grundlegende Services in Oracle Cloud integriert und bietet zusätzliche Funktionen (z. B. REST-Proxy für synchrone Transaktionen und eine Betriebskonsole mit verschiedenen Konfigurations-, Administrations- und Monitoring-Funktionen), während die Kompatibilität mit Hyperledger Fabric auf Protokoll- und API-Ebene gewahrt bleibt.
Darüber hinaus umfasst OBP die Blockchain-Netzwerkkonsole zur Unterstützung integrierter Betriebsabläufe. So können Sie innerhalb weniger Minuten mit der Entwicklung von Anwendungen beginnen und einen Proof of Concept in Tagen oder Wochen statt Monaten abschließen.
OBP hat in einer Vielzahl von Umgebungen nachweisliche Erfolge erzielt, darunter:
- Banken- und Finanzdienstleistungen
- Einzelhandel
- Fertigung und Logistik
- Lebensmittel, Landwirtschaft und verpackte Konsumgüter (CPG)
- Transport und Logistik
- Gesundheits- und Biowissenschaften
Erste Schritte mit OBP
Wenn Sie mehr über OBP erfahren und Ihre Entwicklungsreise beginnen möchten, sehen Sie sich einige der folgenden Ressourcen an:
Glossar der Begriffe
- Konsensprotokoll
Ein Konsensmechanismus ist die Art und Weise, wie Blockchains Einigkeit darüber erzielen, wie Transaktionen verarbeitet und unveränderlich auf der Plattform gespeichert werden.
Da Blockchains dynamisch sind und ihren Zustand ständig ändern, benötigen die zugrunde liegenden Technologien für gemeinsam genutzte Ledger einen effizienten, zuverlässigen und sicheren Mechanismus, um sicherzustellen, dass alle im Netzwerk stattfindenden Transaktionen echt sind und dass alle Teilnehmer sich über den Zustand des Ledgers einig sind. Auf diese Weise werden Ledger vor potenziellen Bedrohungen oder anomalen Zuständen geschützt, indem ein Konsens darüber erzielt wird, wie das Ledger aussehen sollte.
Im Kern ist der Konsensmechanismus ein fehlertolerantes Regelwerk, das über die Legitimität der Beiträge der verschiedenen Teilnehmer der Blockchain entscheidet.
- Distributed Ledger
Ein Distributed Ledger ist eine Datenbank, die synchron von verschiedenen Knoten in einem Netzwerk gemeinsam genutzt wird. Sie hilft dabei, eine Aufzeichnung von Transaktionen oder Verträgen aufzubewahren, die von Teilnehmern im System erstellt wurden.
Teilnehmende Knoten müssen auf das gemeinsame Ledger zugreifen können und über eine identische Kopie davon verfügen. Alle Änderungen oder Ergänzungen am Hauptbuch werden bei allen Teilnehmern widergespiegelt und kopiert.
- Smart Contract
Smart Contracts sind im Wesentlichen selbstausführende Bestandteile der Geschäftslogik, die eine bestimmte Transaktion in der Blockchain vermitteln.
Im Code der Transaktion sind die Einzelheiten der Vereinbarung zwischen den einzelnen Beteiligten enthalten. Dieser Code steuert autonom die Ausführung des Smart Contract und stellt sicher, dass Transaktionen nachverfolgbar und unumkehrbar sind.