Blockchain autorizado
Introducción
¿Qué es una cadena de bloques?
En términos generales, una cadena de bloques es un registro inmutable de transacciones, mantenido dentro de una red distribuida peer-to-peer (p2p) de nodos. En esencia, las cadenas de bloques sirven como una forma descentralizada de almacenar información.
Cada uno de estos nodos distribuidos mantiene una copia del libro mayor mediante la agregación de bloques transaccionales que han sido verificados por un protocolo de consenso y firmados con un hash (o firma criptográfica) que vincula ese bloque con uno anterior. De este modo, la red mantiene una cadena ininterrumpida de eventos.
Propiedades clave de las cadenas de bloques
- Acceso compartido y transparente a los datos
- Registros inmutables y a prueba de manipulaciones
- Transacciones validadas/no repudiables
- Registros y transacciones confidenciales
Tipos de blockchains
Las aplicaciones de blockchain se pueden utilizar para diversas operaciones, como finanzas, supervisión de la cadena de suministro y validación de identidad. Según la aplicación y las necesidades de las entidades participantes (seguridad, rendimiento, etc.), hay dos tipos de cadenas de bloques disponibles: con permisos y sin permisos. A continuación, haremos un breve recorrido por ambos y, luego, exploraremos las blockchains con permisos con mayor detalle.
Cadenas de bloques con permisos: redes cerradas con descentralización limitada, una capa adicional de control de acceso y entidades designadas.
Cadenas de bloques sin permisos: redes abiertas y descentralizadas con validación de consenso universal; cualquiera puede unirse a la red y poseer una copia del libro mayor.
Comparación entre blockchains sin permisos y con permisos (descripción general)
| Con permisos | Sin permisos | |
|---|---|---|
| Designaciones alternativas | Sandbox privado con permisos | Pública, sin necesidad de confianza |
| Ejemplos | Ripple | Bitcoin, Ethereum |
| Atributos clave |
|
|
| Ventajas |
|
|
| Inconvenientes |
|
|
| Casos de uso |
|
|
Blockchains autorizados
Ahora, veamos más de cerca las cadenas de bloques con permisos. Las blockchains autorizadas son blockchains cerradas (es decir, no son de acceso público) o tienen una capa de control de acceso. Esta capa adicional de seguridad significa que solo los usuarios con permisos pueden acceder a la blockchain. Los usuarios autorizados solo pueden realizar operaciones de blockchain dentro de los estrictos límites de los roles que les asignan los administradores del libro mayor y deben autenticarse mediante certificados o métodos de identificación digital. Además, los roles determinarían a qué información podría acceder un usuario.
Aspectos de una cadena de bloques con permisos
Las decisiones son autorizadas por un grupo privado
Las decisiones las toman los propietarios de la red a través de un nivel central predefinido.
Seguridad
Las cadenas de bloques con permisos proporcionan a la organización operadora un control granular sobre los permisos, el acceso a los datos y el alcance de los roles de usuario.
La descentralización no es fija
Las cadenas de bloques autorizadas pueden estar completamente centralizadas o parcialmente descentralizadas. Sus miembros suelen decidir el nivel de descentralización de la red y los mecanismos de consenso.
No se requiere transparencia
A diferencia de las cadenas de bloques sin permisos, las cadenas de bloques con permisos no necesitan ser transparentes. La transparencia es opcional, ya que la mayoría de las redes de blockchain autorizadas están diseñadas específicamente para no ser transparentes por motivos de seguridad. Los niveles de transparencia suelen depender de los objetivos de la organización que gestiona la red blockchain.
Mientras tanto, el libro mayor mantiene un registro de cada transacción y de las identidades de las partes participantes.
Falta de anonimato
El acceso a la identidad de cada participante transaccional puede ser información crucial para las entidades privadas preocupadas por la rendición de cuentas y una cadena de custodia demostrable. Cada cambio se registra para un usuario específico, de modo que los administradores de red puedan acceder al instante a quién realizó un cambio en el sistema y cuándo.
Mecanismos de consenso
Debido a la estructura de las blockchains con permiso, no utilizan los mismos tipos de protocolos de consenso que las blockchains sin permiso. Por lo general, las organizaciones que implementan cadenas de bloques con permisos utilizan uno (o más) de los tres protocolos siguientes: tolerancia práctica a fallos bizantinos (PBFT), consenso federado o consenso por turnos.
PBFT – PBFT es una versión mejorada del protocolo BFT original, en la que todos los nodos de votación deben alcanzar un consenso, pero una o más partes se consideran no fiables. En este modelo, la seguridad y la estabilidad de una red están garantizadas siempre que el porcentaje mínimo requerido de nodos se comporte de forma honesta y adecuada.
Federado (o consenso bizantino federado) : en un consenso federado, hay un conjunto de validadores de transacciones de confianza para cada nodo de la cadena de bloques que recibe y ordena las transacciones. Una vez que un número mínimo de estos validadores está de acuerdo, se alcanza un consenso.
Turno rotativo: En un consenso de turno rotativo, los nodos se seleccionan de forma seudoaleatoria para crear bloques. Una vez elegido, un nodo debe pasar por un período de espera antes de poder volver a incorporarse al grupo y estar disponible de nuevo para participar en el consenso.
Ventajas de la cadena de bloques con permisos
Una de las ventajas más significativas de las cadenas de bloques con permisos es el alto nivel de privacidad y seguridad que pueden proporcionar. Sin un conjunto verificado de credenciales y permisos de acceso, ningún usuario puede acceder a la información de transacciones ni modificarla sin autorización.
Otra ventaja es la flexibilidad en lo que respecta a la descentralización. Puede ser incremental o totalmente centralizada, lo que ofrece a las empresas más libertad para participar sin tener que preocuparse por los riesgos asociados a una red altamente centralizada.
Las cadenas de bloques con permisos también son altamente personalizables y pueden adaptarse a configuraciones e integraciones basadas en las necesidades de una organización. Y con el conocimiento de cada usuario y sus acciones en la red, se puede establecer una cadena de custodia verificable para cada transacción.
Por último, estos tipos de cadenas de bloques son escalables y ofrecen un alto rendimiento debido al número limitado de nodos necesarios para gestionar las verificaciones de transacciones.
Desventajas de la cadena de bloques con permisos
Si bien la falta de transparencia puede ser un posible motivo de preocupación para las cadenas de bloques con permisos, el problema suele mitigarse gracias a la confianza implícita depositada en la autoridad de gobierno. En un contexto empresarial, los mecanismos de consenso y los contratos inteligentes que moderan las transacciones en la red son acordados por las partes participantes y se mantienen en contenedores seguros y aislados. Con esta capa adicional de seguridad computacional y medida de confianza implícita, una blockchain autorizada correctamente aprovisionada puede compensar el riesgo de seguridad que plantean los actores malintencionados.
Por qué las cadenas de bloques con permisos son ideales para las aplicaciones empresariales
Muchos casos de uso empresariales requieren características de rendimiento que las tecnologías de blockchain sin permisos actualmente no pueden ofrecer debido a limitaciones de ineficiencia y escalabilidad. Además, en los casos en los que las cadenas de bloques autorizadas sustituyen a redes centralizadas seguras existentes, la identidad de los participantes es un requisito esencial, como ocurre con las transacciones financieras en las que se deben cumplir las normativas de Conozca a su cliente (KYC), prevención del blanqueo de capitales (AML) y procedencia de la cadena de suministro.
En general, para que una red de blockchain esté lista para su uso empresarial, debe cumplir los siguientes requisitos:
- Los participantes deben estar identificados o ser identificables
- Las redes deben ser autorizadas
- Rendimiento con alto volumen de procesamiento de transacciones
- Baja latencia en la confirmación de transacciones
- Privacidad y confidencialidad de las transacciones y los datos relacionados con las transacciones comerciales
Valor de negocio
Repasemos rápidamente y veamos cómo las cadenas de bloques con permisos cumplen estos requisitos. En términos de valor añadido, las cadenas de bloques con permisos:
- Aumente la velocidad del negocio acelerando las transacciones y habilitando nuevos modelos de negocio y flujos de ingresos
- Automatice procesos empresariales multipartitos
- Reduce el costo y el riesgo de usar intermediarios
- Reduzca el costo derivado del fraude y la conformidad con las normativas
- Mejore la calidad y la puntualidad de los datos evitando la conciliación offline y la gestión manual de excepciones.
- Aumente la auditabilidad y la confianza; reduzca los costos de auditoría
Al comparar ambas, las cadenas de bloques autorizadas están bien posicionadas para cumplir todos los requisitos empresariales indicados.
Ejemplos de casos de uso
Entonces, ¿cómo utilizan las empresas las cadenas de bloques con permisos? Aunque aún constituyen un modelo de negocio emergente, ya han encontrado una amplia variedad de aplicaciones. Las cadenas de bloques autorizadas se han utilizado para gestionar cadenas de suministro, crear contratos, gestionar reclamaciones, verificar pagos entre partes y administrar la identidad de los usuarios.
Oracle Blockchain Platform (OBP): ampliación del paradigma
Ahora que hemos explorado las cadenas de bloques con permisos y las formas en que pueden ser ideales para las empresas, veamos rápidamente cómo Oracle aporta valor a la plataforma de cadena de bloques. Oracle Cloud Infrastructure Blockchain Platform es un servicio de cadena de bloques gestionado sin tokens para ejecutar contratos inteligentes y mantener un libro mayor distribuido a prueba de alteraciones. Basado en el código abierto Hyperledger Fabric, simplifica el desarrollo de aplicaciones seguras y verificables que comparten datos inmutables y de confianza con terceros, como proveedores e instituciones financieras. OBP va más allá al ampliar Hyperledger Fabric con varias mejoras para ofrecer mayor resiliencia, rendimiento, escalabilidad, seguridad, facilidad de gestión e integración empresarial.
Como plataforma como servicio (PaaS) preensamblada, OBP incluye todas las dependencias necesarias para admitir una red blockchain: computación, almacenamiento, contenedores, servicios de identidad, servicios de eventos y servicios de gestión. OBP está profundamente integrado con los servicios fundamentales de Oracle Cloud y proporciona capacidades adicionales (por ejemplo, un proxy REST para transacciones síncronas y una consola de operaciones con varias capacidades de configuración, administración y supervisión), a la vez que mantiene la compatibilidad con Hyperledger Fabric a nivel de protocolo y API.
Además, OBP incluye la consola de red de blockchain para admitir operaciones integradas. Esto le ayuda a empezar a desarrollar aplicaciones en cuestión de minutos y le permite completar una prueba de concepto en días o semanas, en lugar de meses.
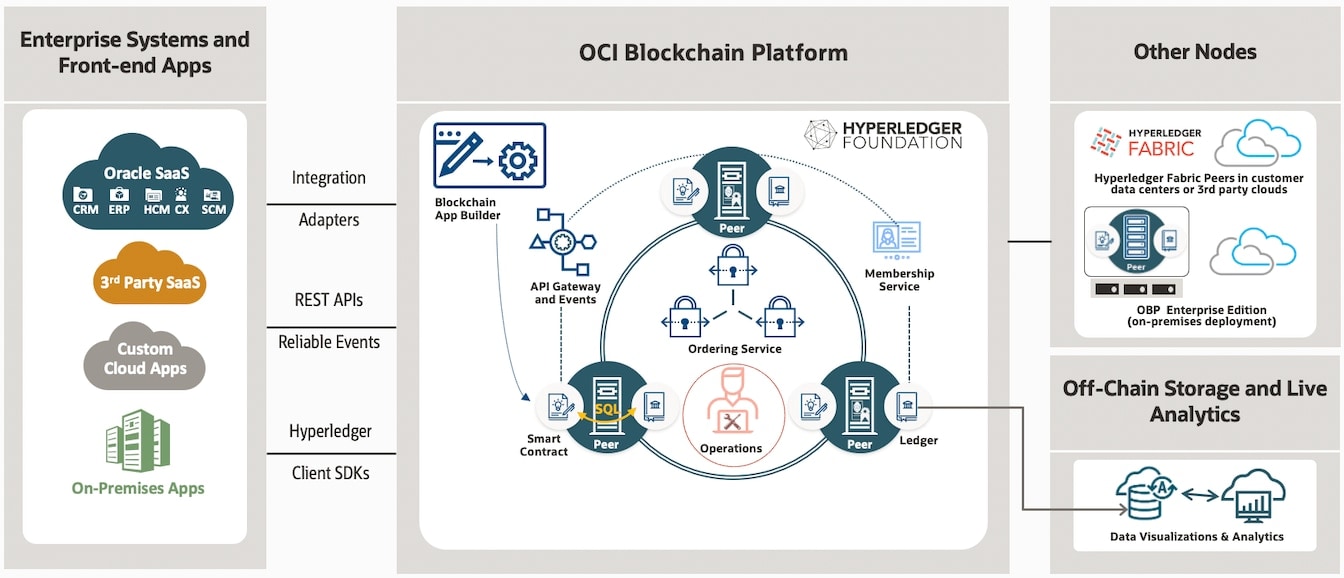
OBP ha demostrado su eficacia en una amplia variedad de entornos, entre ellos:
- servicios bancarios y financieros
- minorista
- fabricación y logística
- alimentos, agricultura y productos de consumo envasados (CPG)
- transporte y logística
- asistencia sanitaria y ciencias biológicas
Cómo empezar con OBP
Si desea obtener más información sobre OBP y comenzar su trayectoria de desarrollo, consulte algunos de los siguientes recursos:
Glosario de términos
- Protocolo de consenso
Un mecanismo de consenso es la forma en que las cadenas de bloques llegan a un acuerdo sobre cómo se procesan las transacciones y se almacenan de manera inmutable en la plataforma.
Dado que las cadenas de bloques son dinámicas y cambian de estado constantemente, las tecnologías de libro mayor compartido en las que se basan requieren un mecanismo eficiente, fiable y seguro para garantizar que todas las transacciones que se producen en la red sean auténticas y que todos los participantes estén de acuerdo sobre el estado del libro mayor. De este modo, los libros mayores quedan protegidos frente a posibles amenazas o estados anómalos al alcanzar un acuerdo mutuo sobre cuál debe ser su estado.
En esencia, el mecanismo de consenso es un conjunto de reglas tolerante a fallos que decide sobre la legitimidad de las contribuciones realizadas por los distintos participantes de la blockchain.
- Libro mayor distribuido
Un libro mayor distribuido es una base de datos que se comparte de forma síncrona entre diferentes nodos de una red. Ayuda a conservar un registro de las transacciones o los contratos que han creado los participantes en el sistema.
Se espera que los nodos participantes puedan acceder al libro mayor compartido y posean una copia idéntica de él. Cualquier cambio o adición que se realice en el libro mayor se refleja y copia para todos los participantes.
- Contrato inteligente
Los contratos inteligentes son, en esencia, fragmentos autoejecutables de lógica empresarial que median una transacción específica en la cadena de bloques.
El código de la transacción contiene los detalles del acuerdo entre cada uno de los participantes. Este código controla de forma autónoma la ejecución del contrato inteligente y garantiza que las transacciones sean rastreables e irreversibles.