רשת ענן וירטואלית (VCN)
רשתות Virtual Cloud Network (VCN) של Oracle Cloud Infrastructure (OCI) הן מרכזי נתונים פרטיים וגמישים בענן, עם מדיניות אבטחה וכלי ניהול ופתרון תקלות מובנים.
תרחישי שימוש ברשתות Virtual Cloud Network (VCN) של OCI
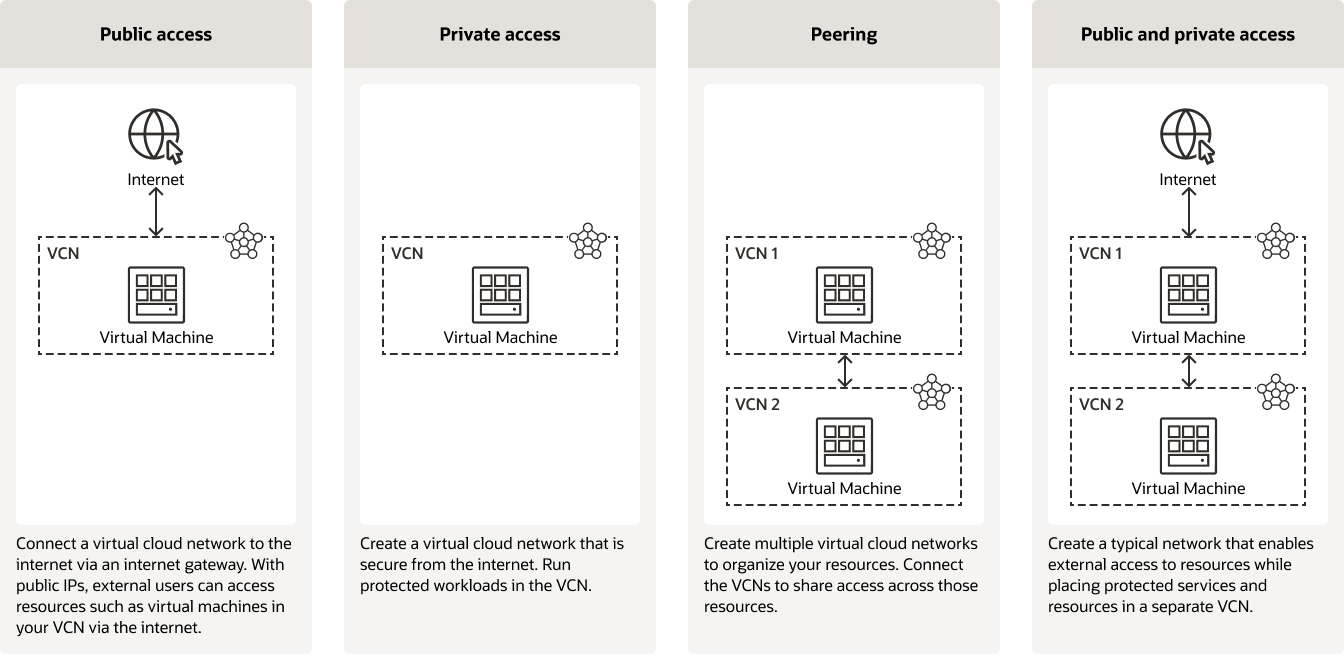
התמונה מציגה ארבעה תרחישי שימוש נפוצים ברשתות ענן וירטואליות. תרחישי השימוש הם:
- גישה ציבורית
- גישה פרטית
- Peering
- גישה ציבורית ופרטית כאחד
גישה ציבורית
בתרחיש הראשון, VCN מחובר לאינטרנט בחיבור דו-כיווני באמצעות Internet Gateway. משאבים, כגון מחשבים וירטואליים, יכולים לגשת לאינטרנט. באמצעות כתובות IP ציבוריות, משתמשים חיצוניים יכולים לגשת למשאבים ברשת הענן הווירטואלית דרך האינטרנט.
גישה פרטית
בתרחיש השני, ה-VCN פועל כרשת עצמאית ומבודדת שאינה נגישה מהאינטרנט. למשאבים ולעומסי עבודה בתוך רשת הענן הווירטואלית הפרטית יש גישה לשירותים ולמשאבים של Oracle Cloud Infrastructure.
Peering
בתרחיש השלישי, Peering יוצר חיבור דו-כיווני בין שתי רשתות VCN שונות. שימוש במספר רשתות VCN מאפשר לארגן את המשאבים ואת עומסי העבודה, לצד מבנים ארגוניים נוספים ב-OCI כגון Tenancies ו-Compartments. אפשר לבצע Peering בין מספר רשתות VCN, כך שיוכלו לגשת לנתונים ולמשאבים זו בזו.
גישה ציבורית ופרטית
מקרה השימוש הרביעי הוא גישה ציבורית ופרטית. זהו שילוב של תרחישי גישה פרטית, גישה ציבורית ו-Peering. רשת ענן וירטואלית אחת היא פרטית ואינה מחוברת לאינטרנט. רשת VCN שנייה מחוברת בחיבור דו-כיווני לרשת הראשונה באמצעות Peering. רשת ה-VCN השנייה מחוברת גם לאינטרנט בחיבור דו-כיווני. כך משתמש חיצוני יכול לגשת למשאבים ברשת ה-VCN השנייה, שיכולה לשמש כ-proxy ולהעביר בקשות למשאבים ברשת הראשונה. למשתמשים חיצוניים אין גישה ישירה למשאבים ברשת ה-VCN הראשונה.
היתרונות של OCI Virtual Cloud Network
1. מרכז נתונים מאובטח בענן
השתמשו בכללי אבטחה הניתנים להגדרה כדי לשלוט בתעבורה ברמת ה-packet הנכנסת למופעים והיוצאת מהם. הגדירו רשתות משנה כציבוריות או פרטיות. שייכו VCN ל-Security Zone כדי לאכוף מדיניות המבוססת על שיטות עבודה מומלצות.
2. שלמו פחות על העברת נתונים - ולעיתים לא תשלמו כלל
OCI אינה גובה תשלום על העברת נתונים בתוך אותו Region, כולל בין רשתות וירטואליות או Availability Domains.
3. אבחנו ופתרו בעיות רשת
כלים מובנים ועוצמתיים מאפשרים להציג, לאבחן ולבדוק את הרשת, כולל תצוגה חזותית של מבנה הרשת, בדיקות קישוריות ובדיקת תעבורה ברמת ה-packet.
כיצד פועלת רשת הענן הווירטואלית של OCI?
רשת ענן וירטואלית (VCN) היא רשת פרטית וירטואלית הדומה לרשת מסורתית, עם כללי Firewall וסוגים שונים של שערי תקשורת לבחירתכם. VCN נמצא ב-Region יחיד של OCI וכולל בלוק CIDR אחד או יותר (IPv4 ו-IPv6, אם הופעלו). כל רשת משנה כוללת טווח רציף אחד או יותר של כתובות IP (IPv4 ו-IPv6, אם הופעלו), שאינם חופפים לטווחים של רשתות משנה אחרות ב-VCN.
ניתן להגדיר רשת משנה בתוך Availability Domain יחיד או על פני Region שלם (מומלץ להשתמש ברשתות משנה אזוריות). כל ממשקי הרשת ברשת משנה נתונה משתמשים באותה טבלת ניתוב, באותם כללי אבטחה ובאותן אפשרויות DHCP. רשתות משנה יכולות להיות ציבוריות או פרטיות בעת יצירתן. ברשת משנה פרטית, לממשקי הרשת לא יכולות להיות כתובות IPv4 ציבוריות, ותקשורת אינטרנט עם נקודות קצה של IPv6 אינה מותרת. ברשת משנה ציבורית, ממשקי הרשת יכולים לקבל כתובות IPv4 ציבוריות, ומותרת תקשורת אינטרנט עם נקודות קצה של IPv6.
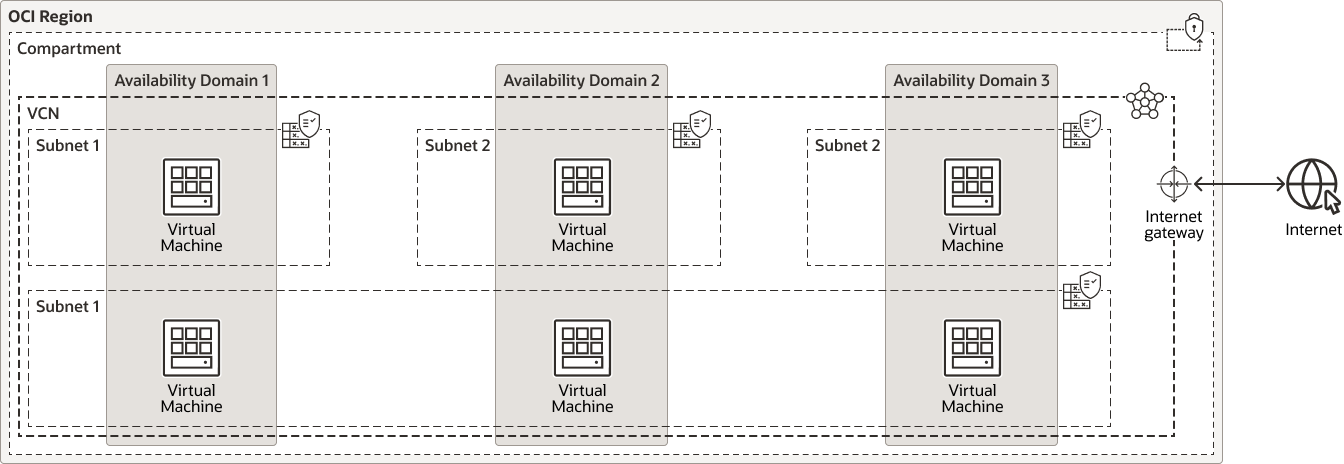
תמונה זו מציגה פריסה לוגית של משאבים באזור OCI טיפוסי.
Region ב-OCI מחולק לוגית ופיזית לקבוצות הנקראות Availability Domains. Availability Domain יכול להיות אזור נפרד בתוך Data Center, או אפילו Data Center נפרד לחלוטין. כל Availability Domain מתוכנן להמשיך לפעול גם במקרה של תקלה ב-Availability Domain אחר, למשל עקב הפסקת חשמל או אובדן קישוריות לרשת.
Compartment הוא קיבוץ לוגי של משאבים השייכים ללקוח. Compartment יכול לכלול משאבים מכל ה-Availability Domains ב-Region של OCI, אך אין חובה לכך.
ל-Compartment ניתן להגדיר תצורת Maximum Security Zone, שאוכפת הנחיות אבטחה כדי לסייע בהגנה על משאבי הלקוח.
Compartments יכולים לכלול רשת VCN אחת או יותר, שכל אחת מהן מקבצת משאבים בתוך מרחב כתובות IP. VCN יכול לכלול רשת משנה אחת או יותר, שיכולות להתפרס על פני כל ה-Availability Domains או להימצא בתוך Availability Domain יחיד.
רשת משנה היא קיבוץ לוגי של משאבים שמוקצות להם כתובות IP מתוך טווח CIDR יחיד. הטווחים של כמה רשתות משנה ברשת ענן וירטואלית יחידה אינם חייבים להיות רציפים.
כל רשת משנה אוכפת מדיניות אבטחה שמתפקדת בדומה ל-Firewall. מדיניות אבטחה יכולה לאפשר או לחסום תעבורת רשת לפי מאפיינים מוגדרים, כגון מקור, יעד, פרוטוקול ופורט.
VCN מוגדר בדרך כלל עם Internet Gateway, שמאפשר לרשתות המשנה בתוכו לגשת ליעדים באינטרנט. Internet Gateway יכול גם לאפשר למשתמשים חיצוניים לגשת למשאבים ברשתות VCN שמוגדרות כציבוריות.
סיור להכרת המוצר
הגדירו רשת מאובטחת בהתאם לצרכים שלכם
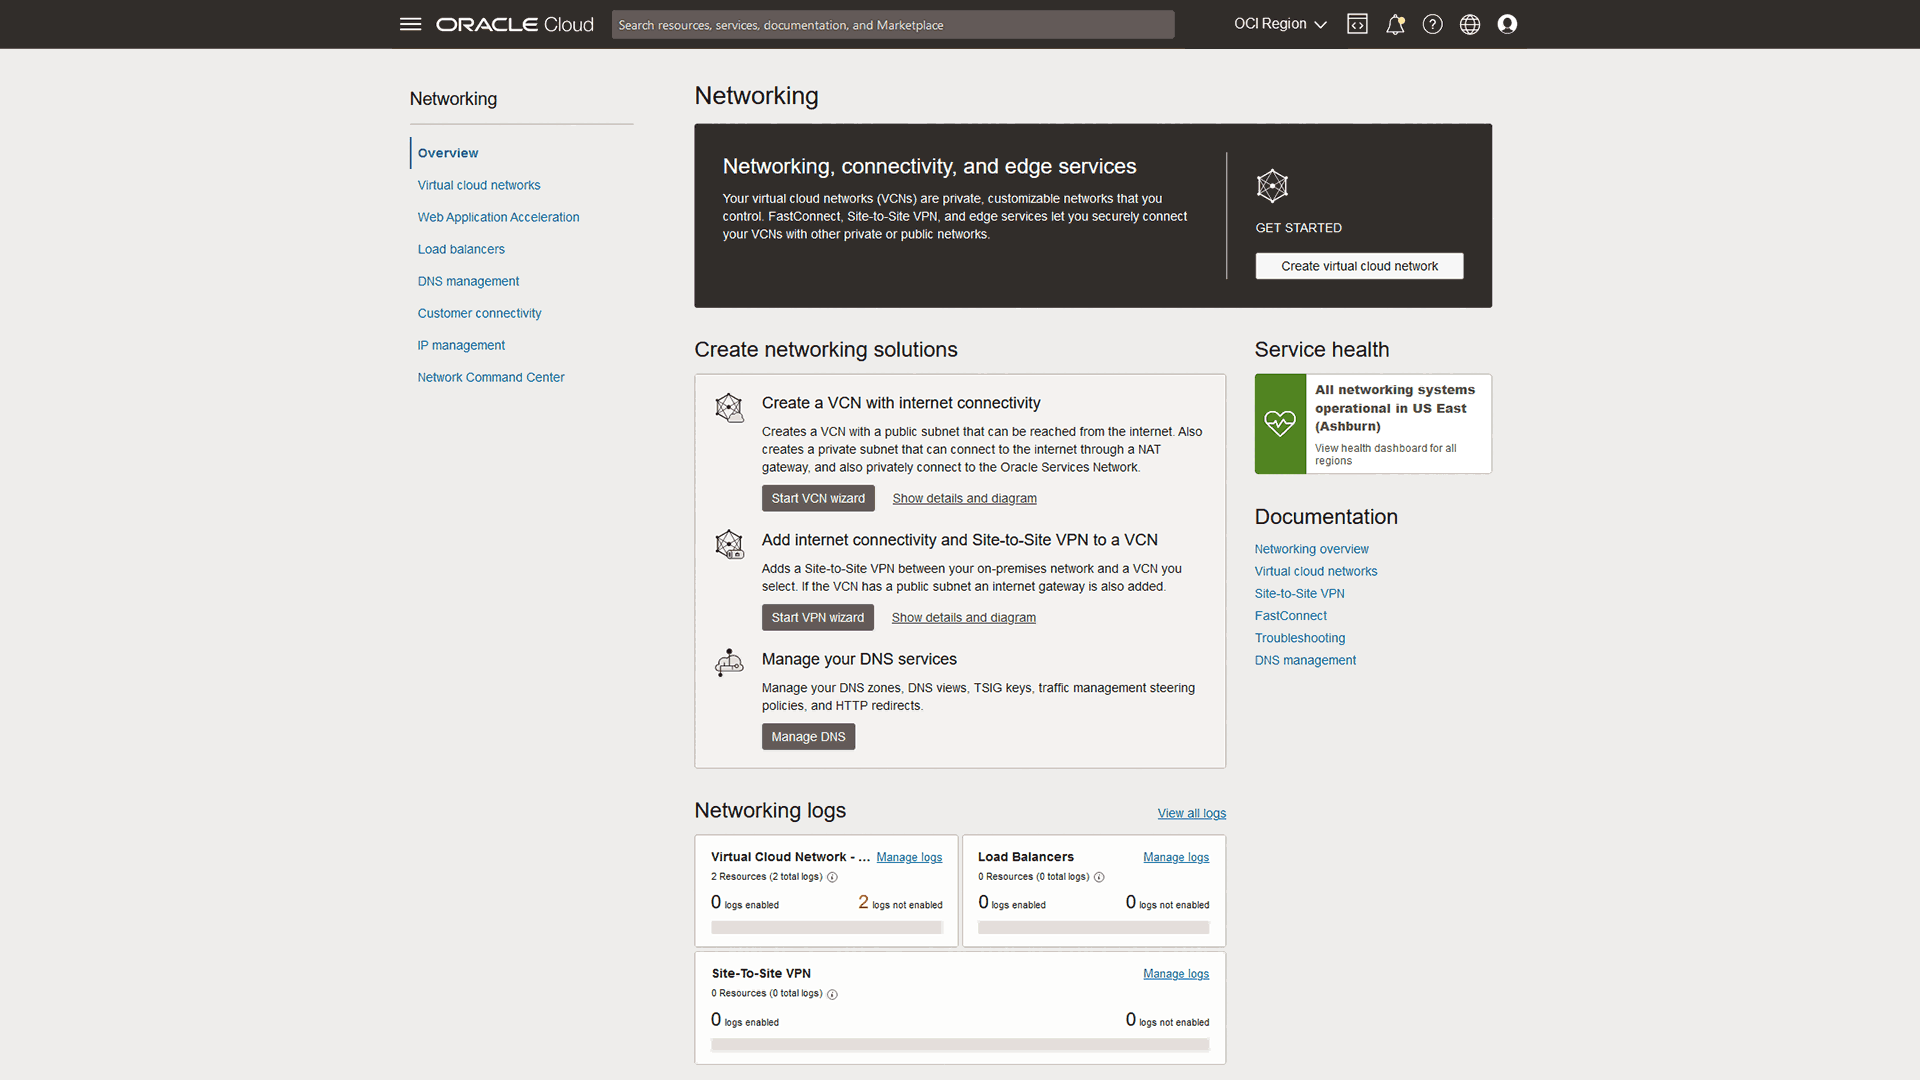
קבלו תמונת מצב ושליטה מרכזית ברשת
גשו לכל היכולות לניהול סביבת הרשת בענן דרך דף Networking Overview ב-OCI Console.
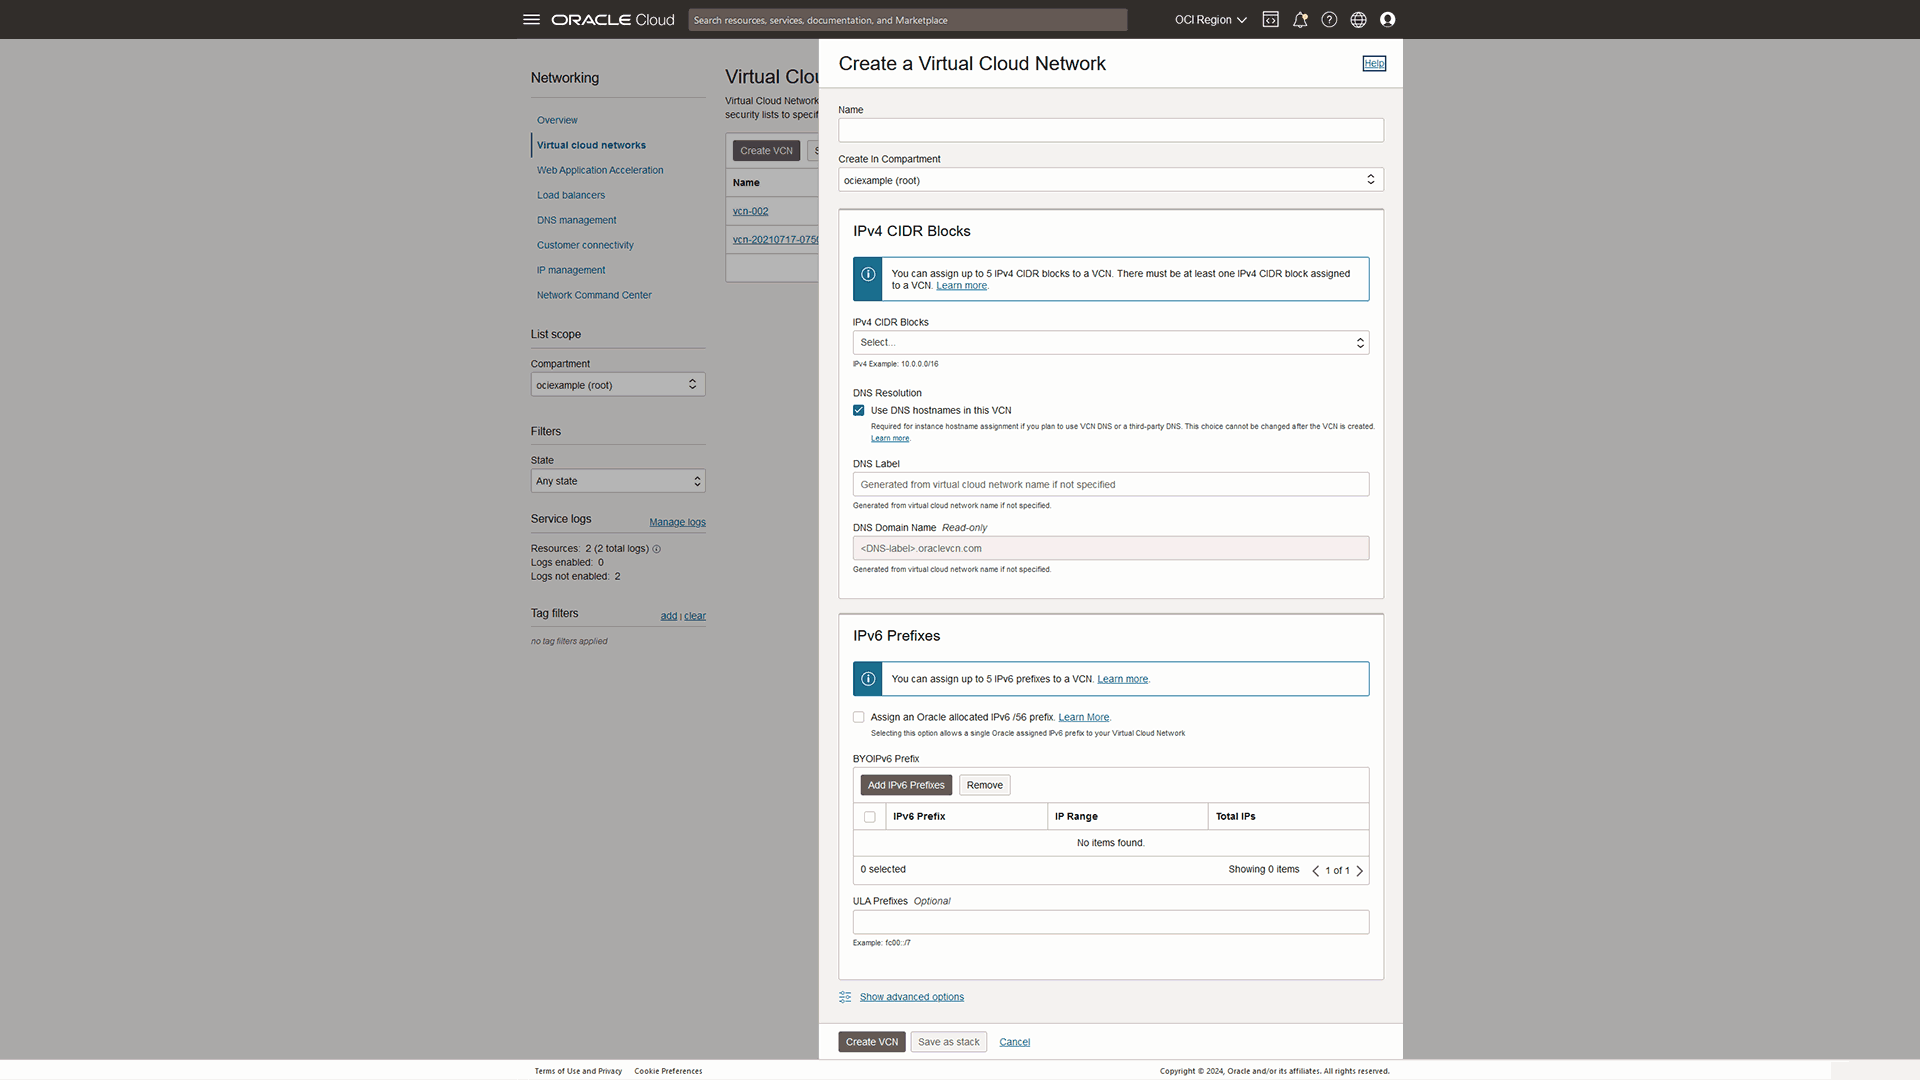
צרו רשת
צרו בקלות VCN באמצעות הגדרת טווח CIDR ופרטי ה-DNS. ניתן לציין IPv4 או IPv6.
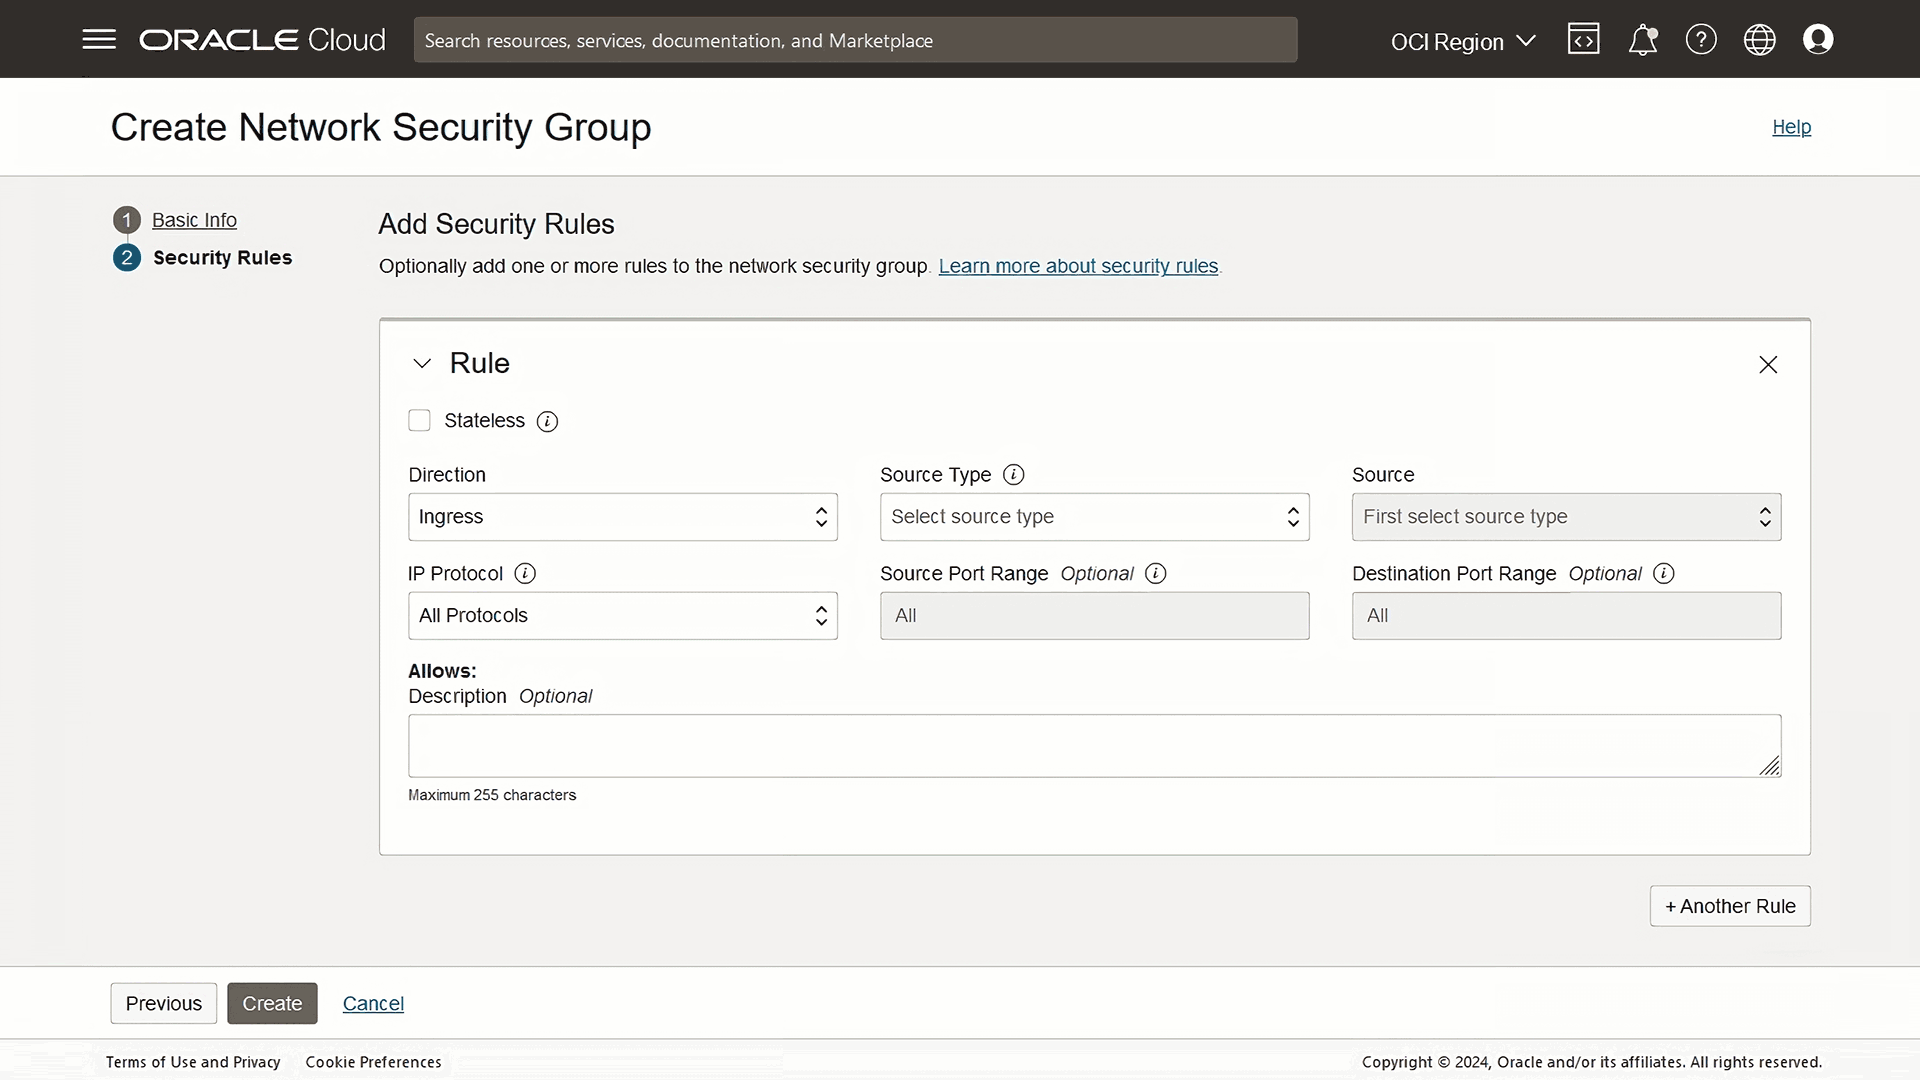
החילו אבטחה ברמת ה-packet
צרו Network Security Group שמחיל כללי אבטחה על packets הנכנסים למשאבים ב-VCN ויוצאים מהם, בדומה ל-Firewall רגיל. ציינו אם הכלל יהיה Stateless או Stateful.
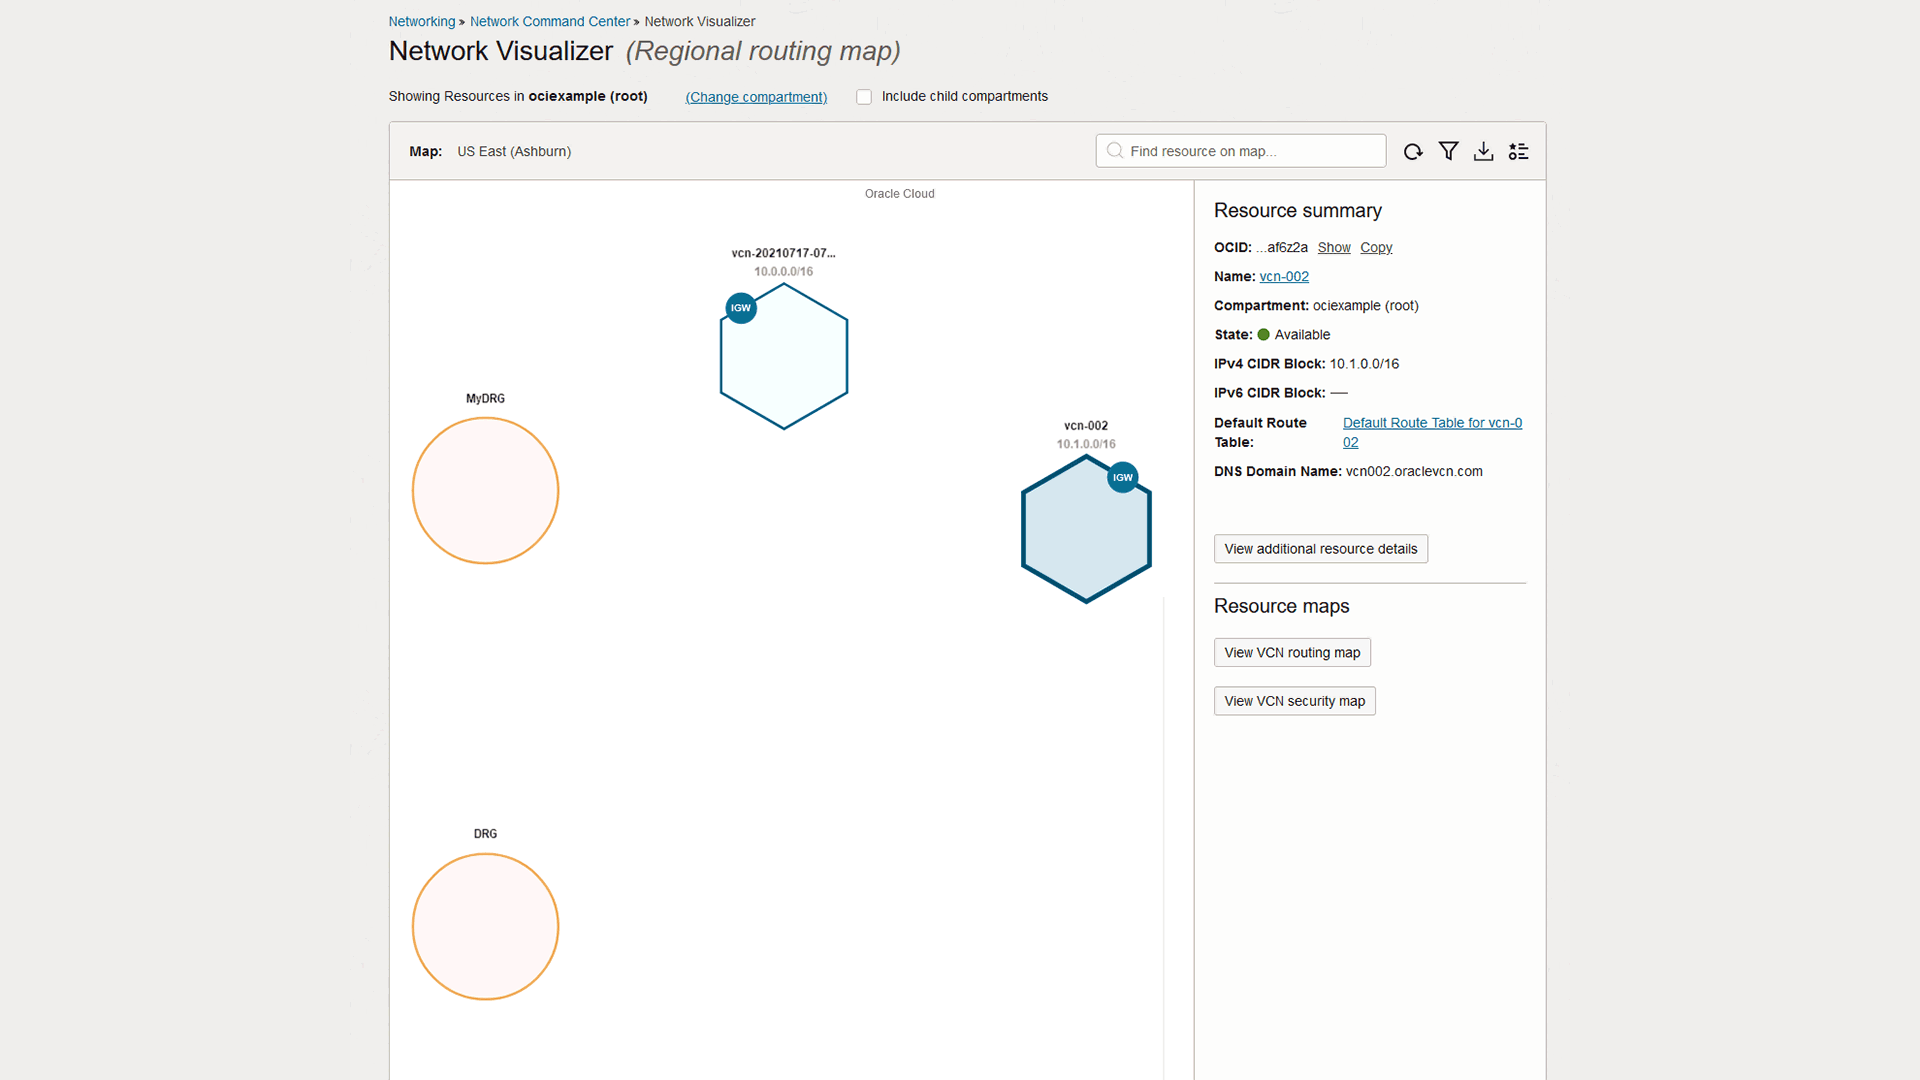
הציגו את מבנה הרשת שלכם
השתמשו ב-Network Visualizer כדי להציג את מבנה הרשת שלכם.
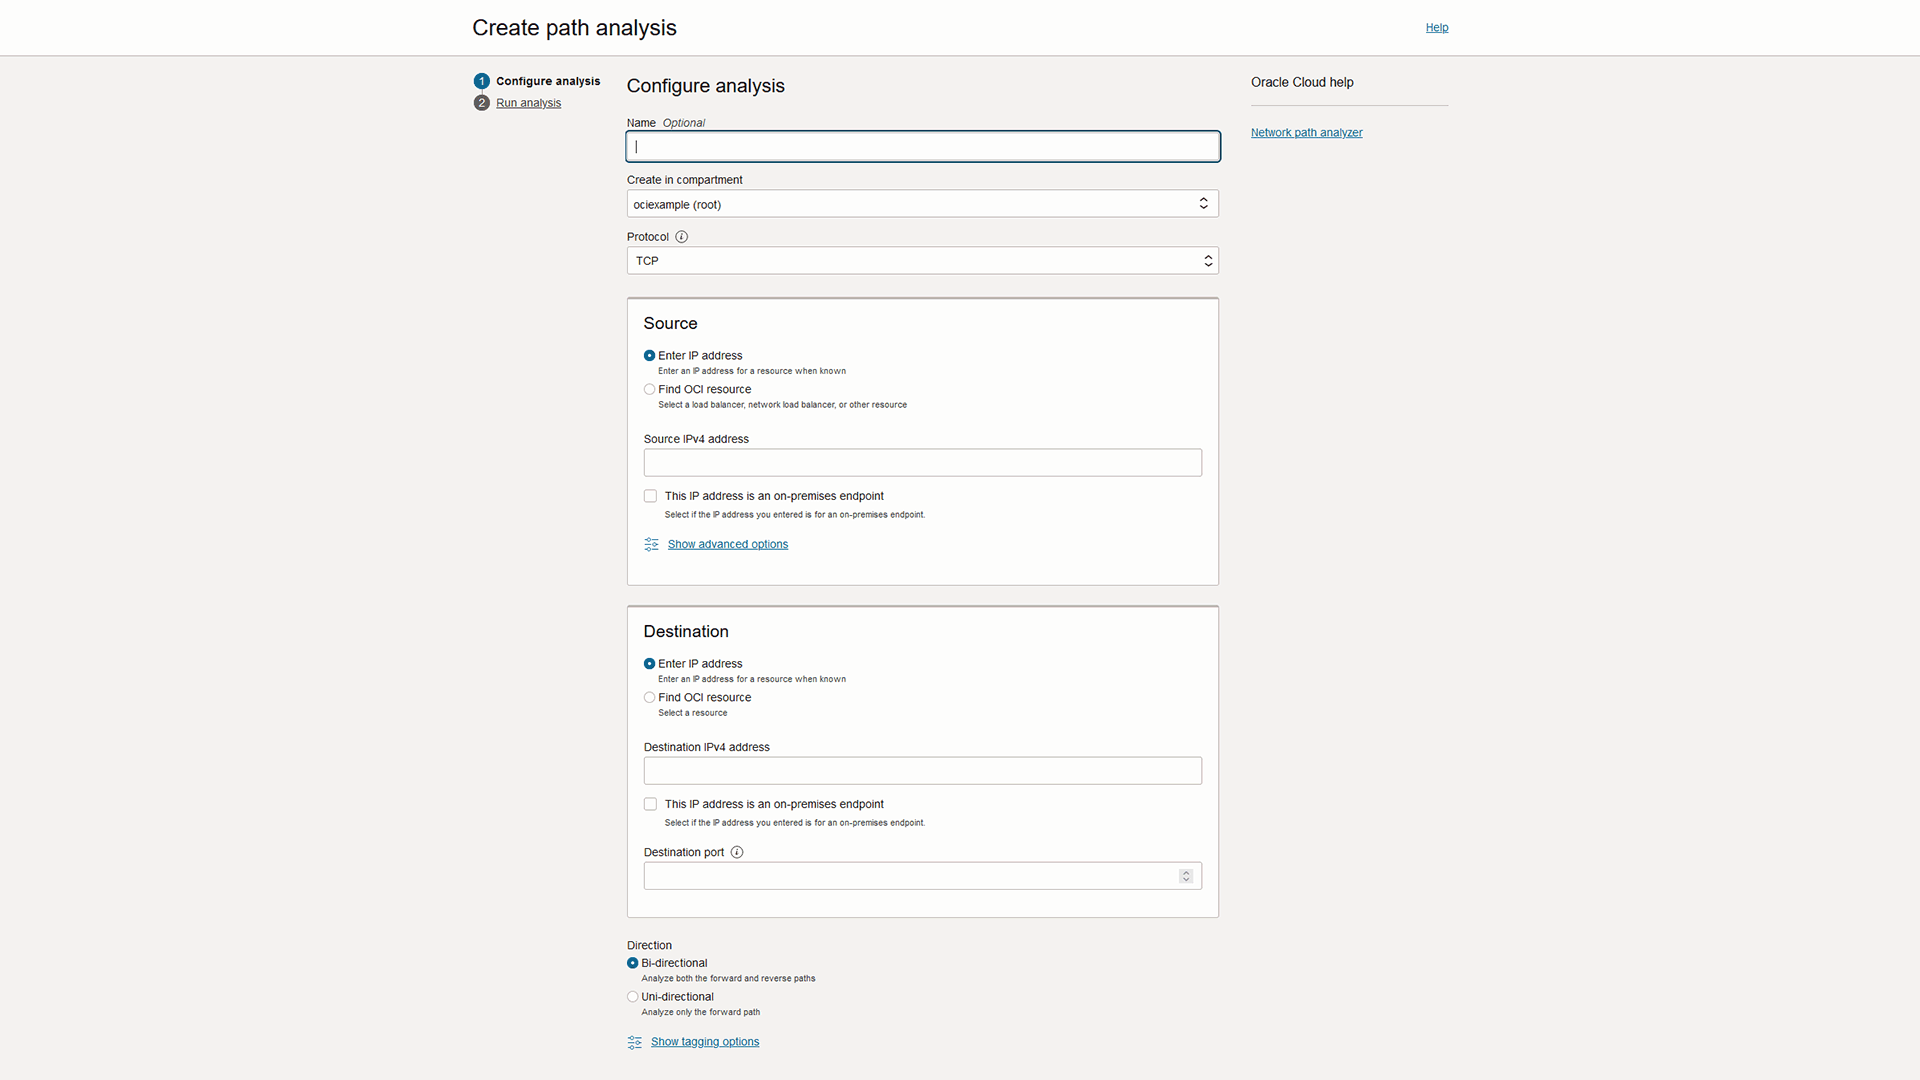
חקרו את מידת הנגישות
בצעו ניתוח hop-by-hop של הניתוב ומדיניות האבטחה מהמקור ליעד, כדי לבדוק קישוריות ויכולת הגעה.
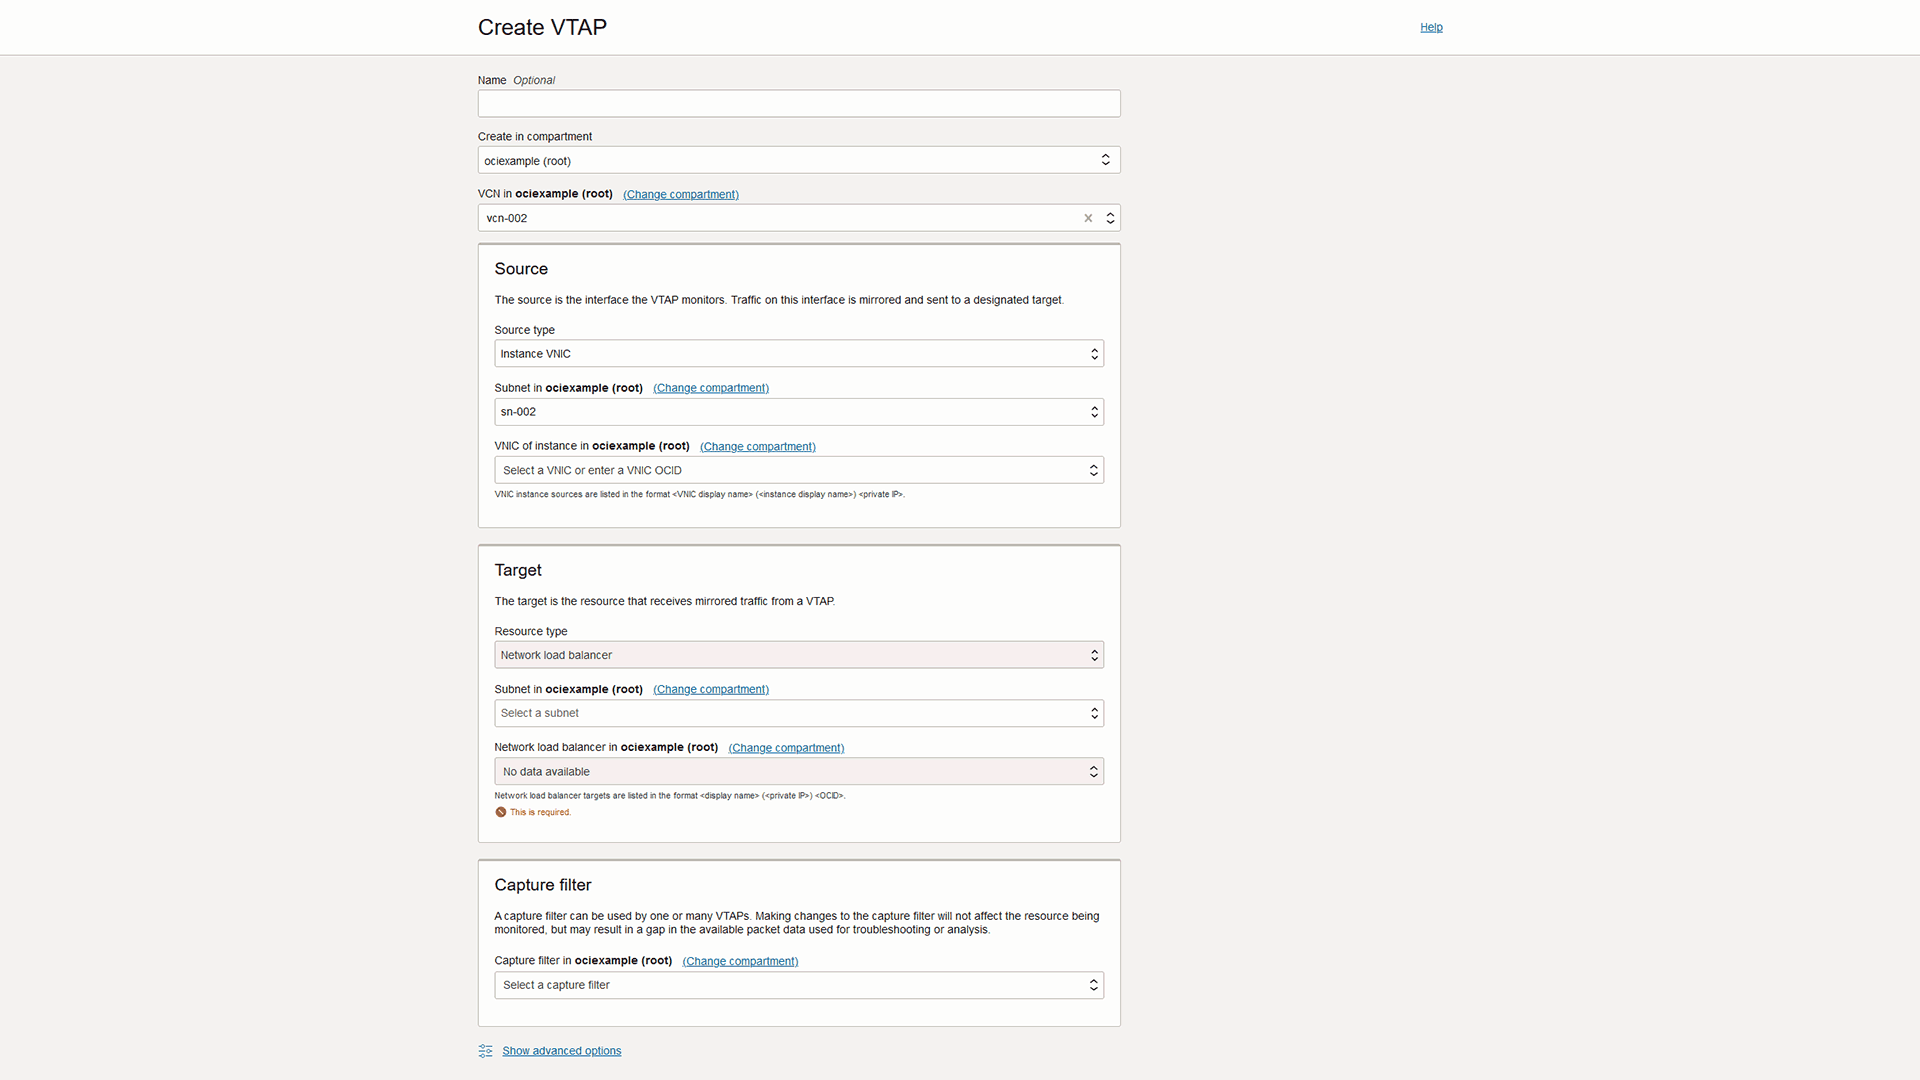
בדיקה מעמיקה של תעבורת הרשת
בצעו בדיקה מעמיקה של התעבורה בממשק שנבחר לצורך אבחון תקלות או ניתוח.
יכולות מרכזיות של OCI VCN
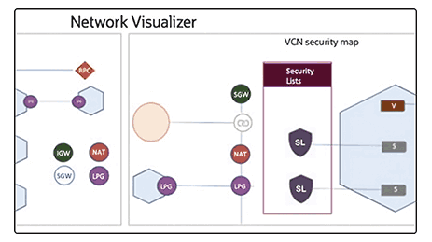
הציגו באופן חזותי את הרשת שלכם
Network Visualizer מציג תרשים של טופולוגיית הרשת בפועל עבור כל רשתות ה-VCN ב-Region וב-OCI Tenancy שנבחרו, כולל Dynamic Routing Gateways, רשתות VCN וציוד הרשת באתר הלקוח.
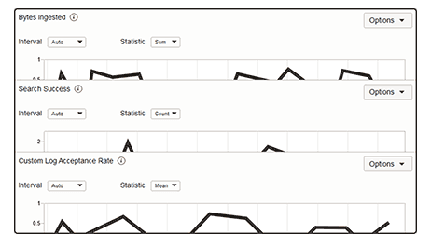
זהו דפוסי תעבורה
נתחו את זרימות התעבורה כדי לזהות תובנות, אירועים וחריגות אבטחה בכל התעבורה הנכנסת לרשת וירטואלית והיוצאת ממנה. השתמשו ב-OCI Logging Analytics או ייצאו את הלוגים בפורמט JSON סטנדרטי לניתוח בכלים של צד שלישי.
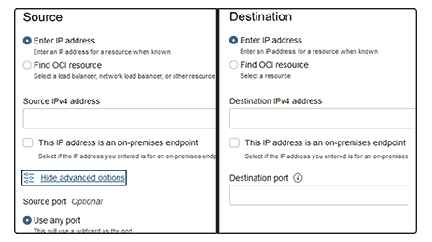
חקרו את מידת הנגישות
בצעו ניתוח hop-by-hop של הניתוב ומדיניות האבטחה מהמקור ליעד, כדי לבדוק קישוריות ויכולת הגעה. ודאו שהתצורה תקינה לפני העלאת עומסי עבודה, ושנתיבי ההלוך והחזור מוגדרים כראוי.
ארכיטקטורות מומלצות ומדריכי פתרון
לעיון בכל ארכיטקטורות ההתייחסות
הגנו על משאבי הענן שלכם באמצעות חומת אש וירטואלית
OCI משתמשת ב-VCNs וברשתות משנה כדי ליצור מקטעי רשת שונים, וב-Firewall כדי לאכוףבקרות אבטחה.

פרסו HPC ב-Oracle Cloud Infrastructure
פרסו משאבי מחשוב עתיר ביצועים (HPC) ברשת ענן עם רוחב פס גבוה והשהיה נמוכה, ותיהנו מיתרונות הביצועים, העלות והתפעול של מחשוב ענן.

פתרו בעיות רשת באמצעות OCI VTAP ו-Wireshark
OCI Virtual Test Access Point (VTAP) מספק תובנות על תעבורת הרשת ולוכד את הנתונים הנדרשים לניתוח רשת מעמיק.
משאבים
מרכז ארכיטקטורת Oracle Cloud Infrastructure
איך נוכל לעזור לך?
התחילו עם Virtua lCloud Network
Oracle Cloud Free Tier
בנו, בדקו ופרסו יישומים ב-Oracle Cloud—בחינם. הירשמו פעם אחת וקבלו גישה לשתי הצעות בחינם.
צרו קשר עם נציגי המכירות
מעוניינים לקבל מידע נוסף על תשתית הענן של Oracle? המומחים שלנו עומדים לשירותכם.