Blockchain autorizzata
Introduzione
Che cos'è una blockchain?
In termini generali, una blockchain è un registro immutabile delle transazioni, mantenuto all’interno di una rete distribuita peer-to-peer (p2p) di nodi. In sostanza, le blockchain fungono da metodo decentralizzato per archiviare le informazioni.
Ciascuno di questi nodi distribuiti mantiene una copia del registro aggregando blocchi transazionali verificati da un protocollo di consenso e firmati con un hash (o firma crittografica) che collega tale blocco a quello precedente. In questo modo, la rete mantiene una catena ininterrotta di eventi.
Proprietà chiave delle blockchain
- Accesso condiviso e trasparente ai dati
- Registri immutabili/a prova di manomissione
- Transazioni convalidate/non ripudiabili
- Record e transazioni riservati
Tipi di blockchain
Le applicazioni blockchain possono essere utilizzate per una varietà di operazioni, come finanza, monitoraggio della supply chain e convalida dell'identità. A seconda dell'applicazione e delle esigenze delle entità partecipanti (sicurezza, prestazioni, ecc.), sono disponibili due tipi di blockchain: autorizzate e non autorizzate. Di seguito faremo un breve tour di entrambe, quindi esploreremo più in dettaglio le blockchain permissioned.
Blockchain con autorizzazione: reti chiuse con decentralizzazione limitata, un ulteriore livello di controllo degli accessi ed entità designate.
Blockchain permissionless - Reti aperte e decentralizzate con convalida del consenso universale; chiunque può unirsi alla rete e possedere una copia del registro.
Confronto tra blockchain permissionless e permissioned (panoramica)
| Con autorizzazione | Senza autorizzazione | |
|---|---|---|
| Denominazioni alternative | Sandbox privato e autorizzato | Pubblica, senza necessità di fiducia |
| Esempi | Ripple | Bitcoin, Ethereum |
| Attributi chiave |
|
|
| Vantaggi |
|
|
| Svantaggi |
|
|
| Casi d'uso |
|
|
Blockchain autorizzate
Ora diamo un'occhiata più da vicino alle blockchain autorizzate. Le blockchain con autorizzazioni sono blockchain chiuse (ovvero non accessibili pubblicamente) o dotate di un livello di controllo degli accessi. Questo ulteriore livello di sicurezza implica che la blockchain sia accessibile solo agli utenti autorizzati. Gli utenti autorizzati possono eseguire operazioni blockchain solo entro i limiti rigorosi dei ruoli assegnati loro dagli amministratori del registro e devono autenticarsi tramite certificati o metodi di identificazione digitale. Inoltre, i ruoli determinano a quali informazioni un utente può accedere.
Aspetti di una blockchain permissioned
Le decisioni sono autorizzate da un gruppo privato
Le decisioni vengono prese dai proprietari della rete attraverso un livello centrale predefinito.
Sicurezza
Le blockchain autorizzate offrono all’organizzazione operativa un controllo granulare su autorizzazioni, accesso ai dati e ambito dei ruoli utente.
La decentralizzazione non è immutabile
Le blockchain autorizzate possono essere completamente centralizzate o parzialmente decentralizzate. I suoi membri decidono in genere il livello di decentralizzazione della rete e i meccanismi di consenso.
La trasparenza non è richiesta
A differenza delle blockchain permissionless, le blockchain permissioned non devono essere trasparenti. La trasparenza è facoltativa, poiché la maggior parte delle reti blockchain autorizzate è progettata specificamente per non essere trasparente per motivi di sicurezza. I livelli di trasparenza dipendono solitamente dagli obiettivi dell'organizzazione che gestisce la rete blockchain.
Nel frattempo, il registro conserva una registrazione di ogni transazione e delle identità delle parti partecipanti.
Mancanza di anonimato
L'accesso all'identità di ogni partecipante alla transazione può rappresentare un'informazione cruciale per le entità private interessate alla responsabilità e a una catena di custodia dimostrabile. Ogni modifica viene tracciata e associata a uno specifico utente, consentendo agli amministratori di rete di accedere istantaneamente alle informazioni su chi ha apportato una modifica al sistema e quando.
Meccanismi di consenso
A causa della struttura delle blockchain autorizzate, queste non utilizzano gli stessi tipi di protocolli di consenso delle blockchain permissionless. Più comunemente, le organizzazioni che distribuiscono blockchain autorizzate utilizzano uno (o più) dei seguenti tre protocolli: Practical Byzantine Fault Tolerance (PBFT), federato o consenso round-robin.
PBFT – PBFT è una versione migliorata del protocollo BFT originale, in cui tutti i nodi votanti devono raggiungere un consenso, ma una o più parti sono considerate inaffidabili. In questo modello, la sicurezza e la stabilità di una rete sono garantite finché la percentuale minima richiesta di nodi si comporta in modo onesto e corretto.
Federato (o consenso bizantino federato) - In un consenso federato, è presente un insieme di validatori di transazioni considerati affidabili da ciascun nodo della blockchain che riceve e ordina le transazioni. Quando un numero minimo di questi validatori concorda, viene raggiunto un consenso.
Round-robin - In un consenso round-robin, i nodi vengono selezionati in modo pseudocasuale per creare blocchi. Una volta scelto, un nodo deve superare un periodo di raffreddamento prima di poter rientrare nel pool ed essere nuovamente disponibile per la partecipazione al consenso.
Vantaggi della blockchain autorizzata
Uno dei vantaggi più significativi delle blockchain permissioned è l’elevato livello di privacy e sicurezza che possono offrire. Senza un set verificato di credenziali e accessi, nessun utente può accedere alle informazioni sulle transazioni o modificarle senza autorizzazione.
Un altro vantaggio è la flessibilità in termini di decentralizzazione. Può essere incrementale o completamente centralizzato, offrendo alle aziende maggiore libertà di partecipazione senza doversi preoccupare dei rischi associati a una rete altamente centralizzata.
Le blockchain permissioned sono anche altamente personalizzabili e possono supportare configurazioni e integrazioni in base alle esigenze di un’organizzazione. E grazie alla conoscenza di ogni utente e delle relative azioni sulla rete, è possibile stabilire una catena di custodia verificabile per ogni transazione.
Infine, questi tipi di blockchain sono scalabili e offrono prestazioni elevate grazie al numero limitato di nodi necessari per gestire le verifiche delle transazioni.
Svantaggi della blockchain permissioned
Sebbene la mancanza di trasparenza possa rappresentare un potenziale motivo di preoccupazione per le blockchain autorizzate, il problema viene generalmente mitigato dalla fiducia implicita riposta nell’autorità di governance. In un contesto aziendale, i meccanismi di consenso e gli smart contract che regolano le transazioni sulla rete vengono concordati dalle parti partecipanti e mantenuti in container sicuri e isolati. Con questo ulteriore livello di sicurezza computazionale e misura di fiducia implicita, una blockchain permissioned con provisioning adeguato può compensare il rischio per la sicurezza rappresentato da attori malintenzionati.
Perché le blockchain permissioned sono ideali per le applicazioni aziendali
Molti casi d’uso aziendali richiedono caratteristiche prestazionali che le tecnologie blockchain permissionless attualmente non sono in grado di offrire a causa di limitazioni dovute a inefficienza e scalabilità. Inoltre, nei casi in cui le blockchain autorizzate sostituiscono le reti centralizzate sicure esistenti, l’identità dei partecipanti è un requisito essenziale, ad esempio nel caso delle transazioni finanziarie in cui è necessario rispettare le normative Know Your Customer (KYC), antiriciclaggio (AML) e sulla provenienza della supply chain.
In generale, quindi, affinché una rete blockchain sia pronta per l'uso aziendale, dovrebbe soddisfare i seguenti requisiti:
- I partecipanti devono essere identificati/identificabili
- Le reti devono essere autorizzate
- Prestazioni elevate per throughput delle transazioni
- Bassa latenza della conferma delle transazioni
- Privacy e riservatezza delle transazioni e dei dati relativi alle transazioni commerciali
Valore aziendale
Facciamo una rapida panoramica e vediamo in che modo le blockchain autorizzate soddisfano questi requisiti. In termini di valore aggiunto, le blockchain permissioned:
- Aumenta la velocità del business accelerando le transazioni, abilitando nuovi modelli di business e flussi di ricavi
- Automatizza i processi aziendali multiparte
- Riduci i costi e i rischi legati all'utilizzo di intermediari
- Riduci il costo di frodi e conformità alle normative
- Migliora la qualità e la tempestività dei dati evitando la riconciliazione offline e la gestione manuale delle eccezioni
- Aumenta la verificabilità e la fiducia; riduci i costi di audit
Confrontando le due, le blockchain permissioned sono ben posizionate per soddisfare tutti i requisiti aziendali dichiarati.
Esempi di casi d'uso
Quindi, in che modo le blockchain autorizzate vengono utilizzate dalle aziende? Sebbene rappresentino ancora un modello di business emergente, hanno già trovato applicazione in un'ampia gamma di ambiti. Le blockchain permissioned sono state utilizzate per gestire le supply chain, creare contratti, elaborare richieste di risarcimento, verificare i pagamenti tra le parti e amministrare l'identità degli utenti.
Oracle Blockchain Platform (OBP) – estendere il paradigma
Ora che abbiamo esaminato le blockchain permissioned e i modi in cui possono essere ideali per il business, diamo una rapida occhiata a come Oracle sta aggiungendo valore alla piattaforma blockchain. Oracle Cloud Infrastructure Blockchain Platform è un servizio blockchain gestito senza token per eseguire smart contract e mantenere un registro distribuito a prova di manomissione. Basata sull’open source Hyperledger Fabric, semplifica lo sviluppo di applicazioni sicure e verificabili che condividono dati immutabili e affidabili con terze parti, come fornitori e istituti finanziari. OBP va oltre estendendo Hyperledger Fabric con numerosi miglioramenti per una maggiore resilienza, prestazioni, scalabilità, sicurezza, gestibilità e integrazione aziendale.
In qualità di Platform as a Service (PaaS) preassemblata, OBP include tutte le dipendenze necessarie per supportare una rete blockchain: elaborazione, storage, container, servizi di identità, servizi eventi e servizi di gestione. OBP è profondamente integrato con i servizi fondamentali di Oracle Cloud e offre funzionalità aggiuntive (ad esempio, un proxy REST per transazioni sincrone e una console operativa con diverse funzionalità di configurazione, amministrazione e monitoraggio), mantenendo al contempo la compatibilità con Hyperledger Fabric a livello di protocollo e API.
Inoltre, OBP include la console della rete blockchain per supportare operazioni integrate. Questo ti aiuta a iniziare a sviluppare applicazioni in pochi minuti e ti consente di completare un proof of concept in giorni o settimane anziché mesi.
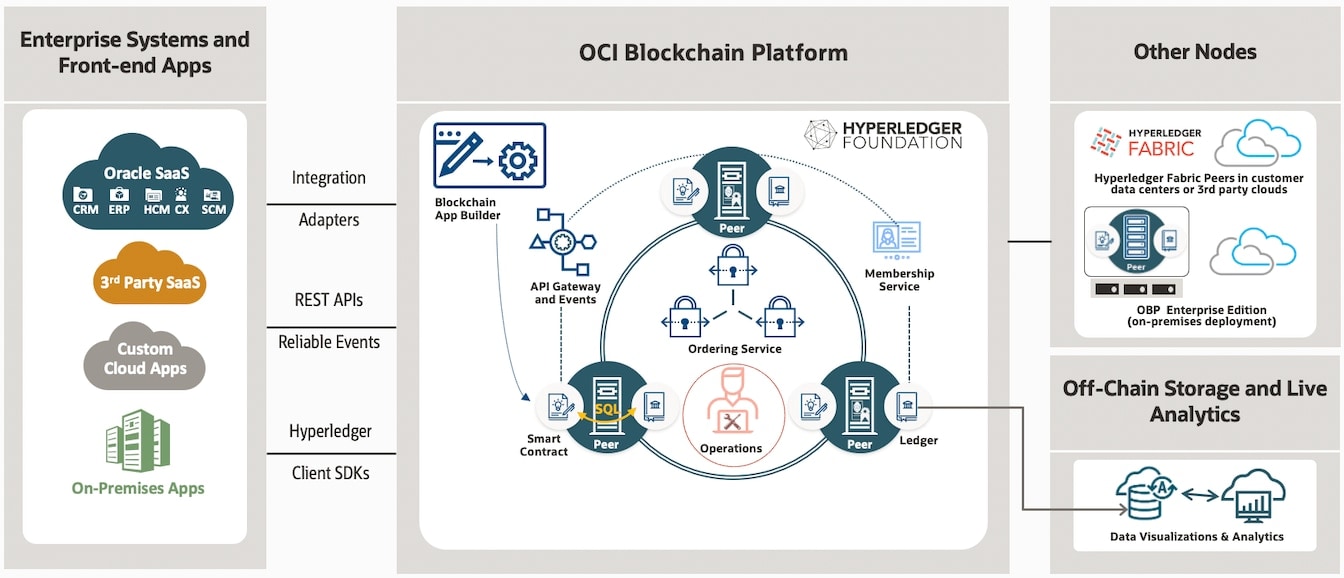
OBP ha ottenuto successi comprovati in un’ampia varietà di contesti, tra cui:
- servizi bancari e finanziari
- retail
- produzione e logistica
- alimenti, agricoltura e beni di consumo confezionati (CPG)
- trasporti e logistica
- sanità e scienze biologiche
Come iniziare a utilizzare OBP
Se desideri saperne di più su OBP e iniziare il tuo percorso di sviluppo, consulta alcune delle seguenti risorse:
Glossario dei termini
- Protocollo di consenso
Un meccanismo di consenso è il modo in cui le blockchain raggiungono un accordo su come le transazioni vengono elaborate e archiviate in modo immutabile sulla piattaforma.
Poiché le blockchain sono dinamiche e cambiano costantemente stato, le tecnologie di registro condiviso su cui si basano richiedono un meccanismo efficiente, affidabile e sicuro per garantire che tutte le transazioni che avvengono sulla rete siano autentiche e che tutti i partecipanti concordino sullo stato del registro. In questo modo, i registri sono protetti da potenziali minacce o stati anomali raggiungendo un accordo condiviso su quale debba essere lo stato del registro.
Alla base, il meccanismo di consenso è un insieme di regole tolleranti ai guasti che decide la legittimità dei contributi apportati dai vari partecipanti alla blockchain.
- Registro distribuito
Un registro distribuito è un database condiviso in modo sincrono tra diversi nodi di una rete. Aiuta a conservare un registro delle transazioni o dei contratti creati dai partecipanti al sistema.
I nodi partecipanti devono poter accedere al registro condiviso e possederne una copia identica. Qualsiasi modifica o aggiunta apportata al libro mastro viene riflessa e copiata a tutti i partecipanti.
- Smart contract
Gli smart contract sono essenzialmente componenti di logica aziendale autoeseguibili che mediano una transazione specifica sulla blockchain.
Nel codice della transazione sono contenuti i dettagli dell'accordo tra tutti i partecipanti. Questo codice controlla autonomamente l'esecuzione dello smart contract e garantisce che le transazioni siano tracciabili e irreversibili.