Blockchain permissionado
Introdução
O que é uma blockchain?
Em termos gerais, um blockchain é um livro-razão imutável de transações, mantido em uma rede distribuída ponto a ponto (p2p) de nós. Em essência, as blockchains servem como uma forma descentralizada de armazenar informações.
Cada um desses nós distribuídos mantém uma cópia do livro-razão ao agregar blocos transacionais que foram verificados por um protocolo de consenso e assinados com um hash (ou assinatura criptográfica) que vincula esse bloco a um anterior. Dessa forma, a rede mantém uma cadeia ininterrupta de eventos.
Principais propriedades das blockchains
- Acesso compartilhado e transparente a dados
- Livros-razão imutáveis/à prova de adulteração
- Transações validadas / não repudiáveis
- Registros e transações confidenciais
Tipos de blockchains
Aplicações de blockchain podem ser usadas para uma variedade de operações, como finanças, monitoramento da cadeia de suprimentos e validação de identidade. Dependendo da aplicação e da necessidade das entidades participantes (segurança, desempenho etc.), há dois tipos de blockchains disponíveis: permissionadas e não permissionadas. Faremos um breve tour por ambas a seguir e, depois, exploraremos as blockchains permissionadas em mais detalhes abaixo.
Blockchains permissionadas — Redes fechadas com descentralização limitada, uma camada adicional de controle de acesso e entidades designadas.
Blockchains sem permissão: redes abertas e descentralizadas com validação de consenso universal; qualquer pessoa pode ingressar na rede e possuir uma cópia do livro-razão.
Comparação entre blockchains sem permissão e permissionadas (visão geral)
| Com permissão | Sem permissão | |
|---|---|---|
| Designações alternativas | Sandbox privado e permissionado | Público, sem necessidade de confiança |
| Exemplos | Ripple | Bitcoin, Ethereum |
| Atributos principais |
|
|
| Benefícios |
|
|
| Desvantagens |
|
|
| Casos de uso |
|
|
Blockchains permissionados
Agora, vamos analisar mais de perto as blockchains permissionadas. Blockchains permissionadas são blockchains fechadas (ou seja, não acessíveis publicamente) ou que têm uma camada de controle de acesso. Essa camada adicional de segurança significa que a blockchain só pode ser acessada por usuários com permissões. Os usuários permissionados só podem realizar operações de blockchain dentro dos limites estritos das funções atribuídas a eles pelos administradores do livro-razão e precisam se autenticar por meio de certificados ou métodos de identificação digital. Além disso, as funções determinariam quais informações um usuário poderia acessar.
Aspectos de uma blockchain permissionada
As decisões são autorizadas por um grupo privado
As decisões são tomadas pelos proprietários da rede por meio de um nível central e predefinido.
Segurança
Blockchains permissionadas oferecem à organização operadora controle granular sobre permissões, acesso a dados e o escopo das funções dos usuários.
A descentralização não é fixa
As blockchains permissionadas podem ser totalmente centralizadas ou parcialmente descentralizadas. Seus membros geralmente decidem sobre o nível de descentralização da rede e os mecanismos de consenso.
A transparência não é obrigatória
Ao contrário das blockchains sem permissão, as blockchains permissionadas não precisam ser transparentes. A transparência é opcional, pois a maioria das redes de blockchain permissionadas é especificamente projetada para não ser transparente por motivos de segurança. Os níveis de transparência geralmente dependem dos objetivos da organização que opera a rede blockchain.
Enquanto isso, o livro-razão mantém um registro de cada transação e das identidades das partes participantes.
Falta de anonimato
O acesso à identidade de todos os participantes transacionais pode ser uma informação crucial para entidades privadas preocupadas com a responsabilização e uma cadeia de custódia comprovável. Cada alteração é rastreada até um usuário específico, para que os administradores de rede tenham acesso instantâneo a quem fez uma alteração no sistema e quando.
Mecanismos de consenso
Devido à estrutura das blockchains permissionadas, elas não usam os mesmos tipos de protocolos de consenso que as blockchains não permissionadas. Mais comumente, as organizações que implantam blockchains permissionadas usam um (ou mais) dos três protocolos a seguir: Tolerância Prática a Falhas Bizantinas (PBFT), consenso federado ou consenso round-robin.
PBFT – PBFT é uma versão aprimorada do protocolo BFT original, em que todos os nós de votação devem chegar a um consenso, mas uma ou mais partes são consideradas não confiáveis. Nesse modelo, a segurança e a estabilidade de uma rede são garantidas desde que a porcentagem mínima necessária de nós se comporte de forma honesta e adequada.
Federado (ou Consenso Bizantino Federado) - Em um consenso federado, há um conjunto de validadores de transações confiáveis para cada nó na blockchain que recebe e ordena as transações. Quando um número mínimo desses validadores concorda, chega-se a um consenso.
Round-robin - Em um consenso round-robin, os nós são selecionados de forma pseudoaleatória para criar blocos. Depois de escolhido, um nó deve passar por um período de resfriamento antes de poder reentrar no pool e estar disponível novamente para participação no consenso.
Vantagens do blockchain permissionado
Uma das vantagens mais significativas das blockchains permissionadas é o alto nível de privacidade e segurança que elas podem oferecer. Sem um conjunto verificado de credenciais e acesso, nenhum usuário pode acessar ou alterar informações de transações sem permissão.
Outra vantagem é a flexibilidade quando se trata de descentralização. Pode ser incremental ou totalmente centralizada, oferecendo às empresas mais liberdade para participar sem precisar se preocupar com os riscos associados a uma rede altamente centralizada.
Blockchains permissionadas também são altamente personalizáveis e podem acomodar configurações e integrações com base nas necessidades de uma organização. E, com o conhecimento de cada usuário e de suas ações na rede, uma cadeia de custódia verificável pode ser estabelecida para cada transação.
Por fim, esses tipos de blockchain são escaláveis e de alto desempenho devido ao número limitado de nós necessários para gerenciar as verificações de transações.
Desvantagens da blockchain permissionada
Embora a falta de transparência possa ser um possível ponto de preocupação para blockchains permissionadas, o problema geralmente é mitigado pela confiança implícita depositada na autoridade governante. Em um contexto empresarial, os mecanismos de consenso e os contratos inteligentes que moderam as transações na rede são acordados entre as partes participantes e mantidos em contêineres seguros e isolados. Com essa camada adicional de segurança computacional e medida de confiança implícita, uma blockchain permissionada devidamente provisionada pode compensar o risco de segurança apresentado por agentes mal-intencionados.
Por que blockchains permissionadas são ideais para aplicativos de negócios
Muitos casos de uso empresariais exigem características de desempenho que as tecnologias de blockchain não permissionadas atualmente não conseguem oferecer devido a limitações de eficiência e escalabilidade. Além disso, nos casos em que blockchains permissionadas substituem redes centralizadas e seguras existentes, a identidade dos participantes é um requisito essencial, como no caso de transações financeiras em que devem ser seguidas as regulamentações de Conheça seu Cliente (KYC), Prevenção à Lavagem de Dinheiro (AML) e proveniência da cadeia de suprimentos.
Em geral, portanto, para que uma rede blockchain esteja pronta para uso empresarial, ela deve atender aos seguintes requisitos:
- Os participantes devem ser identificados/identificáveis
- As redes precisam ser permissionadas
- Desempenho de alta taxa de transferência de transações
- Baixa latência na confirmação de transações
- Privacidade e confidencialidade de transações e dados relacionados a transações comerciais
Valor comercial
Vamos analisar rapidamente e ver como as blockchains permissionadas atendem a esses requisitos. Em termos de valor agregado, as blockchains permissionadas:
- Aumente a velocidade dos negócios acelerando transações, viabilizando novos modelos de negócios e fluxos de receita
- Automatize processos de negócios multipartidários
- Reduza o custo e o risco de usar intermediários
- Reduza o custo da fraude e da conformidade com os regulamentos
- Melhore a qualidade e a pontualidade dos dados evitando a reconciliação offline e o tratamento manual de exceções
- Aumente a auditabilidade e a confiança; reduza os custos de auditoria
Comparando as duas, as blockchains permissionadas estão bem posicionadas para atender a todos os requisitos de negócios declarados.
Exemplos de casos de uso
Então, como as empresas estão usando blockchains permissionadas? Embora ainda representem um modelo de negócios emergente, eles já encontraram uma ampla variedade de aplicações. Blockchains permissionadas têm sido usadas para gerenciar cadeias de suprimentos, criar contratos, processar reivindicações, verificar pagamentos entre partes e administrar a identidade dos usuários.
Oracle Blockchain Platform (OBP) – ampliando o paradigma
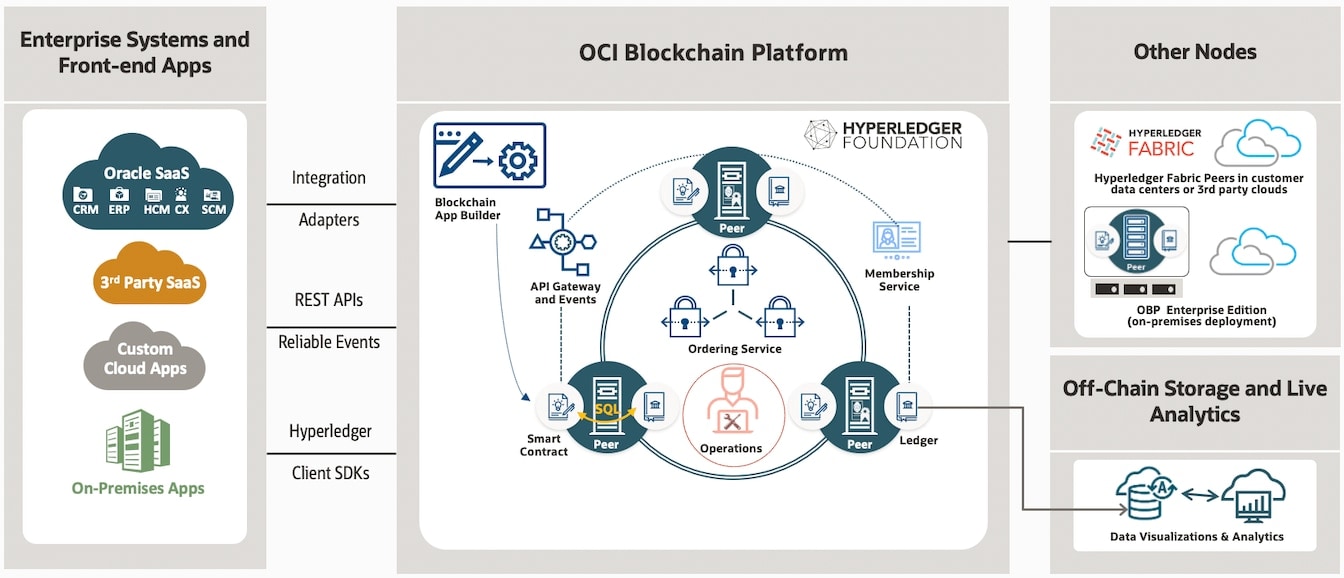
Agora que exploramos as blockchains permissionadas e as maneiras como elas podem ser ideais para os negócios, vamos dar uma rápida olhada em como a Oracle está agregando valor à plataforma blockchain. O Oracle Cloud Infrastructure Blockchain Platform é um serviço de blockchain gerenciado sem tokens para executar contratos inteligentes e manter um registro distribuído à prova de adulteração. Desenvolvido com o Hyperledger Fabric de código aberto, ele simplifica o desenvolvimento de aplicativos seguros e verificáveis que compartilham dados imutáveis e confiáveis com terceiros, como fornecedores e instituições financeiras. O OBP vai além ao estender o Hyperledger Fabric com diversos aprimoramentos para maior resiliência, desempenho, escalabilidade, segurança, capacidade de gerenciamento e integração empresarial.
Como uma Plataforma como Serviço (PaaS) pré-montada, o OBP inclui todas as dependências necessárias para dar suporte a uma rede blockchain: computação, armazenamento, contêineres, serviços de identidade, serviços de eventos e serviços de gerenciamento. O OBP é profundamente integrado aos serviços fundamentais da Oracle Cloud e oferece recursos adicionais (por exemplo, proxy REST para transações síncronas e uma console de operações com diversos recursos de configuração, administração e monitoramento), mantendo a compatibilidade com o Hyperledger Fabric nos níveis de protocolo e API.
Além disso, o OBP inclui o console da rede blockchain para dar suporte a operações integradas. Isso ajuda você a começar a desenvolver aplicações em minutos e permite concluir uma prova de conceito em dias ou semanas, em vez de meses.
O OBP teve sucessos comprovados em uma ampla variedade de contextos, incluindo:
- serviços bancários e financeiros
- varejo
- fabricação e logística
- alimentos, agricultura e bens de consumo embalados (CPG)
- transporte e logística
- assistência médica e ciências biológicas
Como começar com o OBP
Se quiser saber mais sobre o OBP e iniciar sua jornada de desenvolvimento, confira alguns dos recursos a seguir:
Glossário de termos
- Protocolo de consenso
Um mecanismo de consenso é a forma pela qual as blockchains chegam a um acordo sobre como as transações são processadas e armazenadas de forma imutável na plataforma.
Como as blockchains são dinâmicas e estão em constante mudança de estado, as tecnologias de ledger compartilhado das quais dependem exigem um mecanismo eficiente, confiável e seguro para garantir que todas as transações que ocorrem na rede sejam genuínas e que todos os participantes concordem com o estado do ledger. Dessa forma, os livros-razão são protegidos contra possíveis ameaças ou estados anômalos ao chegar a um acordo mútuo sobre como o livro-razão deve ser.
Em sua essência, o mecanismo de consenso é um conjunto de regras tolerante a falhas que decide sobre a legitimidade das contribuições feitas pelos diversos participantes da blockchain.
- Contabilidade distribuída
Um livro-razão distribuído é um banco de dados compartilhado de forma síncrona entre diferentes nós em uma rede. Isso ajuda a manter um registro de transações ou contratos criados por participantes no sistema.
Espera-se que os nós participantes consigam acessar o livro-razão compartilhado e tenham uma cópia idêntica dele. Quaisquer alterações ou adições feitas ao livro-razão são refletidas e copiadas para todos os participantes.
- Contrato inteligente
Contratos inteligentes são, essencialmente, trechos de lógica de negócios autoexecutáveis que intermediam uma transação específica na blockchain.
Contidos no código da transação estão os detalhes do acordo entre os participantes. Este código controla de forma autônoma a execução do contrato inteligente e garante que as transações sejam rastreáveis e irreversíveis.